
امنیت سایبری خدمات مشاوره و آموزش
خدمات امنیت شبکه در کهن سیستم فردا؛ از مشاوره تا پیادهسازی راهکارهای پیشرفته
مشاوره و آموزش امنیت شبکه
برای انتخاب و استقرار راهکار امنیت شبکه، ابتدا داراییها، مسیرهای دسترسی و نیازهای عملیاتی سازمان بررسی میشوند. مشاوره به تعیین اولویتها و انتخاب مسیر اجرا متناسب با زیرساخت موجود کمک میکند.
آموزش کاربردی تیم فنی میتواند بر مدیریت دسترسی، پیکربندی، پایش و فرایند رسیدگی به رخداد تمرکز کند. دامنه آموزش و الزامات اجرا در مرحله نیازسنجی تعیین میشود.

- تجربه در خدمات شبکه
- ۱۹ سال
- دفتر
- ۰۲۱-۲۶۲۳۰۰۵۴
- مقالهٔ مرتبط
- ویژگی Sophos Firewall SFOS v21 و تازههای v22
چرا این محصول
ارزیابی امنیتی
خدمات مشاوره و ارزیابی امنیتی کهن سیستم فردا شناسایی آسیبپذیریها قبل از آنکه دیر شود
اولین گام برای ایجاد یک شبکه امن، شناخت دقیق نقاط ضعف و آسیبپذیریهای آن است. کهن سیستم فردا با ارائه خدمات مشاوره و ارزیابی تخصصی امنیت شبکه، به شما در این مسیر کمک میکند. تیم متخصصان ما با انجام ممیزیهای امنیتی جامع، وضعیت فعلی زیرساخت شما را تحلیل کرده و با اجرای تستهای نفوذ (Penetration Testing) کنترلشده، راههای نفوذ احتمالی را قبل از مهاجمان شناسایی میکنند. ما همچنین در زمینه طراحی و بازبینی معماری امنیتی شبکه و تدوین سیاستها و رویههای امنیتی متناسب با نیازهای سازمان شما، خدمات مشاورهای کاملی ارائه میدهیم تا زیربنای امنیت شبکه شما از همان ابتدا به صورت اصولی و مستحکم پایهریزی شود.

راهکارهای دفاعی
پیادهسازی راهکارهای دفاعی پیشرفته
کهن سیستم فردا با تخصص در پیادهسازی و مدیریت پیشرفتهترین راهکارهای دفاعی، سپری چندلایه برای امنیت شبکه شما ایجاد میکند. ما با استقرار فایروالهای نسل جدید (Next-Generation Firewalls – NGFW)، کنترل دقیقی بر ترافیک ورودی و خروجی شبکه شما اعمال کرده و از ورود تهدیدات جلوگیری میکنیم. سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS) ما به صورت هوشمند، فعالیتهای مشکوک را شناسایی و مسدود میسازند. علاوه بر این، با راهکارهای امنیت نقاط پایانی (Endpoint Security) و جلوگیری از نشت داده (DLP)، از تمامی دستگاههای متصل به شبکه محافظت کرده و از خروج غیرمجاز اطلاعات حساس سازمان شما جلوگیری به عمل میآوریم. با کهن سیستم فردا، از دفاعی عمیق و هوشمند بهرهمند شوید.
امنیت شبکه
امنیت شبکه برای صنایع و کسبوکارهای مختلف: راهکارهای سفارشی کهن سیستم فردا
هر صنعتی الزامات و چالشهای امنیتی منحصربهفرد خود را دارد. کهن سیستم فردا با درک عمیق از این تفاوتها، خدمات امنیت شبکه کاملاً سفارشی و متناسب با نیازهای صنایع مختلف ارائه میدهد. از ارائه راهکارهای امنیتی پیشرفته و منطبق با استانداردهای سختگیرانه برای موسسات مالی و بانکها، تا حفاظت از دادههای حساس بیماران در مراکز درمانی و بهداشتی، و همچنین امنسازی زیرساختهای حیاتی در بخش تولید و صنعت. ما همچنین برای کسبوکارهای کوچک و متوسط (SMEs) و فروشگاههای آنلاین، راهکارهای امنیت شبکه مقرونبهصرفه و کارآمدی را طراحی و پیادهسازی میکنیم تا تمامی سازمانها بتوانند از حفاظتی در کلاس جهانی بهرهمند شوند.
مشاوره رایگان
از اولین تماس و مشاوره رایگان تا امنسازی کامل شبکه شما: فرآیند شفاف و گامبهگام همکاری با کهن سیستم فردا
همکاری با کهن سیستم فردا برای تامین امنیت شبکه شما، فرآیندی شفاف، برنامهریزی شده و کاملاً حرفهای است. این مسیر با اولین تماس شما و یک جلسه مشاوره تخصصی و کاملاً رایگان برای درک دقیق وضعیت فعلی، چالشها و اهداف امنیتی شما آغاز میشود. سپس، تیم ما با انجام ارزیابیهای فنی و تحلیل آسیبپذیری، یک پروپوزال سفارشی شامل راهکارهای پیشنهادی، شرح خدمات، برنامه زمانی و هزینهها را به شما ارائه میدهد. پس از توافق، ما فاز پیادهسازی و استقرار راهکارهای امنیتی را با نظارت دقیق و گزارشدهی منظم اجرا کرده و در نهایت با ارائه خدمات پشتیبانی مستمر، از حفاظت پایدار و بلندمدت امنیت شبکه شما اطمینان حاصل میکنیم.

شناخت تهدیدات سایبری مدرن: از باجافزارها و فیشینگ تا حملات DDoS و تهدیدات پیشرفته داخلی

-

بدافزارها و باجافزارها
کهن سیستم فردا با راهکارهای پیشرفته، از شبکه شما در برابر انواع بدافزارها و حملات مخرب باجافزاری که به دنبال رمزنگاری و قفل کردن دادههای حساس شما هستند، محافظت میکند.
-

حملات فیشینگ و مهندسی اجتماعی
ما با ترکیبی از راهکارهای فنی و آموزش کارکنان، به سازمان شما در شناسایی و مقابله با حملات فریبنده فیشینگ و تکنیکهای پیچیده مهندسی اجتماعی به خوبی کمک میکنیم.
-

حملات منع سرویس
خدمات امنیت شبکه کهن سیستم فردا با شناسایی و فیلتر کردن ترافیک مخرب، از وبسایتها و سرویسهای آنلاین شما در برابر حملات DDoS و از دسترس خارج شدنشان محافظت میکند.
-

حملات روز صفر
با بهرهگیری از هوش تهدیدات و تحلیل رفتار، راهکارهای ما قادر به شناسایی و مقابله با حملات روز صفر که از آسیبپذیریهای ناشناخته سوءاستفاده میکنند، نیز هستند.
-

حملات نفوذ به شبکه
کهن سیستم فردا با پایش مداوم ترافیک شبکه، از حملات Man-in-the-Middle و سایر تلاشهای نفوذ به زیرساخت و ارتباطات داخلی سازمان شما به طور کامل جلوگیری میکند.
-

تهدیدات داخلی و سرقت دادهها
راهکارهای امنیتی ما با تحلیل رفتار کاربران داخلی، قادر به شناسایی فعالیتهای مشکوک و جلوگیری از سرقت یا نشت دادهها، چه به صورت عمدی و چه سهوی، میباشند.
چرا «کهن سیستم فردا» انتخاب متخصصانه شما برای تامین امنیت شبکه است؟
-
رویکرد پیشگیرانه با هوش تهدیدات پیشرفته
کهن سیستم فردا با تحلیل هوشمندانه تهدیدات جهانی، قبل از وقوع حملات، راهکارهای دفاعی امنیت شبکه شما را برای مقابله با خطرات جدید و ناشناخته بهروز و آماده میکند.

-
سرعت و کارایی در واکنش به حوادث
تیم واکنش به حوادث ما به سرعت تهدیدات امنیتی را مهار، ریشهکن و سیستمهای شما را بازیابی کرده و خسارات احتمالی را در امنیت شبکه به حداقل ممکن میرساند.

-
خدمات جامع و یکپارچه امنیت سایبری
کهن سیستم فردا با ارائه طیف کاملی از خدمات، از مشاوره و تست نفوذ تا پشتیبانی ۲۴/۷، تمامی نیازهای امنیت شبکه شما را به صورت یکپارچه و کامل پوشش میدهد.

-
پشتیبانی محلی متخصص و درک بازار ایران
تیم متخصص و فارسیزبان ما با درک کامل از چالشهای کسبوکارهای ایرانی، پشتیبانی فنی سریع، پاسخگو و متناسب با نیازهای بومی و محلی شما برای امنیت شبکه ارائه میدهد.

سوالات متداول درباره خدمات امنیت شبکه
پرسشهای متداول
آیا کسبوکارهای کوچک نیز به خدمات امنیت شبکه حرفهای نیاز دارند؟
بله، قطعاً. مهاجمان سایبری اغلب کسبوکارهای کوچک را به دلیل داشتن منابع امنیتی کمتر، به عنوان اهداف آسانتری در نظر میگیرند. کهن سیستم فردا راهکارهای امنیت شبکه مقرونبهصرفه و متناسب با نیاز کسبوکارهای کوچک نیز ارائه میدهد.
تفاوت اصلی بین آنتیویروس و یک راهکار جامع امنیت شبکه چیست؟
آنتیویروس تنها از نقاط پایانی در برابر بدافزارهای شناختهشده محافظت میکند، در حالی که یک راهکار جامع امنیت شبکه شامل لایههای متعدد دفاعی مانند فایروال، سیستمهای تشخیص نفوذ، امنیت دسترسیها و پایش کل ترافیک شبکه است.
هزینه خدمات امنیت شبکه کهن سیستم فردا چگونه محاسبه میشود؟
هزینه خدمات امنیت شبکه به عواملی چون اندازه و پیچیدگی شبکه شما، سطح خدمات درخواستی (مشاورهای، مدیریت شده) و تکنولوژیهای مورد نیاز بستگی دارد. کهن سیستم فردا پس از مشاوره رایگان، یک پیشنهاد قیمت شفاف و سفارشی ارائه میدهد.
فرآیند واکنش به حوادث امنیتی در کهن سیستم فردا چقدر سریع است؟
سرعت در واکنش به حوادث یکی از اولویتهای اصلی ماست. مرکز عملیات امنیت (SOC) ما به صورت ۲۴/۷ شبکه شما را پایش کرده و به محض شناسایی هرگونه فعالیت مشکوک، فرآیند مهار و مقابله با تهدید را در کوتاهترین زمان ممکن آغاز میکند.
ما مطمئن شدیم که به امنیت بهتری نیاز داریم. اولین قدم عملی ما باید چه باشد؟
اولین و مهمترین قدم، دریافت مشاوره و ارزیابی امنیت شبکه است. بدون یک نقشه دقیق از وضعیت فعلی، هر اقدامی ممکن است ناکارآمد یا پرهزینه باشد. در این مرحله، متخصصان ما در کهن سیستم فردا با انجام یک ممیزی کامل، تمام نقاط ضعف، آسیبپذیریها و ریسکهای امنیتی شبکه شما را شناسایی میکنند. سپس یک نقشه راه دقیق و متناسب با بودجه و اهداف کسبوکار شما برای رسیدن به یک سطح امنیتی مطلوب ارائه میدهیم. این رویکرد، سرمایهگذاری شما را هوشمندانه و تضمینشده میسازد.
مقالات مرتبط
-
ویژگی Sophos Firewall SFOS v21 و تازههای v22
در عصر حاضر، امنیت شبکه یکی از مهمترین اولویتهای کسبوکارها و سازمانهای مدرن محسوب میشود. تهدیدات سایبری و حملات مخرب روز به روز…
-
فایروال Fortigate چیست؟ بررسی تخصصی فایروال فورتیگیت و مزایای آن برای امنیت شبکه
فایروال Fortigate محصول شرکت Fortinet، یک فایروال نسل جدید (NGFW) است که با ارائه امنیت چندلایه، VPN پرسرعت، فیلترینگ محتوا و کنترل…
-
تست نفوذ شبکه: رویکردی تخصصی برای ارزیابی و تقویت امنیت زیرساختهای سازمانی
تست نفوذ شبکه یک حملهی کنترلشده است که ضعفهای امنیتی واقعی را پیش از مهاجمان شناسایی میکند و با روشهای استاندارد و ابزارهای تخصصی، به…


خدمات مرتبط
-
Sophos
Sophos Firewall برای حفاظت شبکه، کنترل برنامهها، بازرسی ترافیک رمزشده و اتصال امن شعب بهکار میرود. در این صفحه…
-
Fortigate
برای تأمین امنیت شبکه خود، خرید لایسنسهای Fortigate از شرکت معتبر کهن سیستم فردا بهترین انتخاب است. ما به شما این…
-
تست نفوذ شبکه
در دنیای دیجیتال امروز که تهدیدات سایبری هر لحظه پیچیدهتر میشوند، امنیت شبکه سازمان شما یک اولویت مطلق است. کهن…
-
Bitdefender
در دنیای پر از تهدیدات سایبری امروز، انتخاب راهکار امنیتی مناسب برای حفاظت از دادهها و زیرساختها حیاتی است. کهن…
-
ESET
در دنیای پرشتاب تهدیدات سایبری، نیاز به امنیتی قابل اعتماد برای حفاظت از دادهها و زیرساختها بیش از پیش احساس میشود.…
-
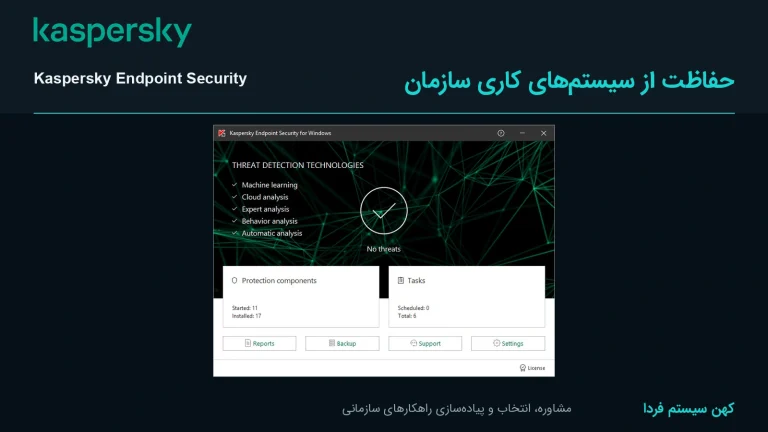
Kaspersky
در دنیای پیوسته در حال تغییر تهدیدات سایبری، نیاز به حفاظتی قابل اعتماد بیش از هر زمان دیگری حیاتی است. کهن سیستم فردا…
-
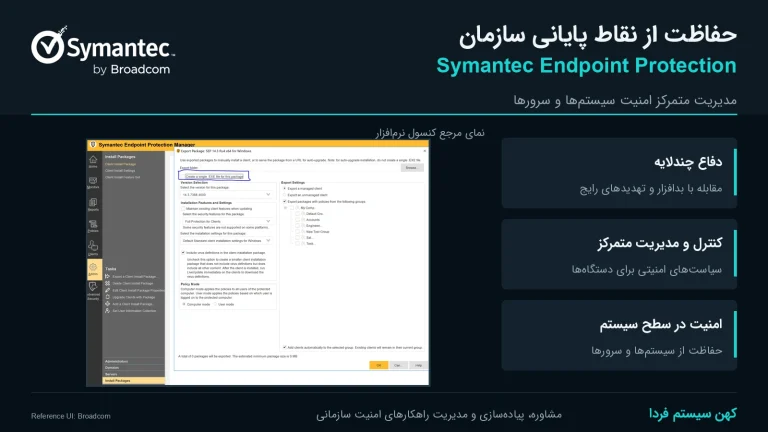
Symantec
در محیط پیچیده تهدیدات سایبری امروز، سازمانها نیازمند راهکارهای امنیتی جامع و اثربخش هستند. کهن سیستم فردا با افتخار،…
-
EDR
در عصر حملات سایبری پیچیده، نقاط پایانی مانند رایانهها و سرورها، به یکی از اهداف اصلی مهاجمان تبدیل شدهاند. آیا…



تکمیلی
بخشهای زیر مکمل متن اصلی صفحهاند و بر پایهٔ منابع رسمی فهرستشده در انتهای همین بخش نوشته شدهاند.
خدمات امنیت شبکه سازمانی چیست؟
خدمات امنیت شبکه سازمانی مجموعهای از ارزیابی، طراحی، پیادهسازی و پایش است که شبکه، سرورها، دستگاههای کاربران و ارتباط با اینترنت را در برابر نفوذ، بدافزار و نشت داده محافظت میکند. «امنسازی شبکه» یک محصول نیست؛ فرایندی است که با شناخت داراییها و ریسکها شروع میشود و با کنترلهای فنی، آزمون و پایش ادامه مییابد.
این خدمات معمولاً چند لایه دارد: ارزیابی و ممیزی، مرز شبکه (فایروال و VPN)، Endpoint، ایمیل، داده، آزمون نفوذ و طراحی. استانداردهایی مثل ISO/IEC 27001 چارچوب مدیریت این لایهها را میدهند.
آخرین بازبینی این بخشها: ۲۹ مهر ۱۴۰۵ (۲۱ اکتبر ۲۰۲۶).
استانداردها و تغییرات ۲۰۲۵ تا ۲۰۲۶ در امنیت شبکه
برنامهٔ امنیت شبکه امروز باید با چند مرجع و تغییر مهم همخوان باشد:
- ISO/IEC 27001:2022: مهلت انتقال گواهیهای نسخهٔ ۲۰۱۳ در ۳۱ اکتبر ۲۰۲۵ تمام شد؛ سازمانی که گواهی نسخهٔ قدیم داشته و منقضی شده، از دید مرجع صدور گواهی مشتری جدید حساب میشود. نسخهٔ 2022 ISO/IEC 27002 هم ۹۳ کنترل در ۴ بند دارد. این مورد در متن ثانویه و از مرجع صدور گواهی نقل شده و باید با مرجع صدور گواهی شما تطبیق داده شود.
- NIST CSF 2.0: از فوریهٔ ۲۰۲۴ شش کارکرد دارد: Govern، Identify، Protect، Detect، Respond و Recover. کارکرد جدید Govern مدیریت و حاکمیت را در چارچوب میآورد.
- PCI DSS v4.0.1: نسخهٔ جاری استاندارد پرداخت کارتی است و الزامات «آیندهدار» آن از ۳۱ مارس ۲۰۲۵ اجباری شدهاند.
- MITRE ATT&CK v20: در ۱۳ اکتبر ۲۰۲۶ منتشر شد و تکنیکهای جدید مربوط به هوش مصنوعی دارد؛ ارزیابی تهدید و پایش شما را به آن نگاشت دهید.
- پایان پشتیبانی: ویندوز ۱۰ و Exchange 2016 و 2019 در ۱۴ اکتبر ۲۰۲۵ پایان پشتیبانی عمومی دیدند. وجود این نسخهها در شبکه، بالاترین اولویت ممیزی است.
- نهادهای ملی: مرکز ماهر بهعنوان CERT ملی در هماهنگی پاسخ به حوادث فعال است. الزامات رگولاتوری دقیق صنعت شما را از مرجع رسمی بخواهید؛ این صفحه فهرست بروز شدهٔ آنها را بررسی نکرده است.
لایههای خدمات امنیت شبکه
امنیت شبکه یک محصول نیست؛ مجموعهای از لایههاست. جدول زیر لایهها و صفحهٔ مرتبط هر کدام را نشان میدهد:
| لایه | کار اصلی | صفحهٔ مرتبط |
|---|---|---|
| ارزیابی و ممیزی | شناخت داراییها و ضعفها و فاصله با استاندارد | — |
| مرز شبکه | فایروال نسل جدید، VPN، IPS | Sophos و FortiGate |
| Endpoint | آنتیویروس سازمانی و EDR | ESET، Kaspersky، Bitdefender، EDR |
| ایمیل | فیلتر فیشینگ و بدافزار، احراز هویت دامنه | امنیت ایمیل |
| داده | جلوگیری از نشت اطلاعات حساس | DLP |
| آزمون | تست نفوذ وب و شبکه | وب، شبکه |
| طراحی | تقسیمبندی، Wi-Fi، توپولوژی | طراحی شبکه |
اولویتبندی بر پایهٔ ریسک بهتر از خرید همزمان همهٔ لایههاست: ابتدا ارزیابی، سپس لایهای که بزرگترین ضعف را نشان داد.
مقایسه با گزینههای جایگزین
| مدل | مزیت | ملاحظه |
|---|---|---|
| خرید محصول بدون خدمات | هزینهٔ اولیه کم | تنظیم و پایش به عهدهٔ شما؛ ابزارهای رها شده |
| پیادهسازی توسط شریک فنی | تنظیم اصولی و مستندات | نیاز به تعریف دامنهٔ کار |
| خدمات مدیریتشده / SOC برونسپاری | پایش مستمر بدون استخدام تیم | وابستگی به ارائهدهنده؛ دسترسی به لاگها |
| تیم داخلی | کنترل کامل | هزینهٔ استخدام و نگهداری مهارت |
رایجترین اشتباه خرید ابزار سنگین برای تیمی است که زمان بررسی هشدار ندارد. اگر تیم امنیت ندارید، خدمات مدیریتشده یا ابزاری که خودکار پاسخ میدهد را در ارزیابی بیاورید.
راهنمای انتخاب و آمادهسازی برای مشاوره
جلسهٔ مشاوره وقتی نتیجه میدهد که این اطلاعات را داشته باشید:
- فهرست داراییها: سرورها، تجهیزات شبکه، ایستگاهها، سرویسهای ابری
- معماری فعلی: فایروال، VPN، Wi-Fi، شعب
- الزامهای قانونی یا قراردادی (استاندارد مشتری، ممیزی)
- رخدادهای قبلی و منابع هشدار فعلی
- بودجهٔ زمانی و نفرات فنی برای نگهداری پس از اجرا
هزینهٔ خدمات امنیت شبکه به دامنه و پیچیدگی بستگی دارد و در این صفحه عدد ثابتی منتشر نمیشود. اولین قدم عملی معمولاً ارزیابی امنیتی و تعیین ۳ تا ۵ ریسک اولویتدار است.
پیادهسازی و پشتیبانی توسط کهن سیستم فردا
کهن سیستم فردا از مشاورهٔ اولیه و ارزیابی تا پیادهسازی راهکارهای دفاعی و پشتیبانی همراه شماست. روند کلی:
- مشاوره و ارزیابی امنیتی وضعیت موجود
- طراحی لایههای دفاعی بر اساس ریسک
- پیادهسازی و پیکربندی ابزارها
- پایش و واکنش به حوادث طبق توافق (از جمله پایش ۲۴/۷ توسط SOC آنگونه که در پرسشهای همین صفحه آمده است)
- گزارش دورهای و بازبینی
دامنهٔ هر پروژه هنگام استعلام روشن میشود. بازبینی دورهای سیاستها و بروزرسانی تجهیزات هم بخشی از چرخهٔ امنیت است.
واژهنامهٔ امنیت شبکه برای مدیران
| اصطلاح | معنی در عمل |
|---|---|
| ISMS | سیستم مدیریت امنیت اطلاعات؛ چارچوب فرایندها و کنترلها که ISO/IEC 27001 الزامات آن را تعریف میکند. |
| ارزیابی ریسک | شناخت داراییها، تهدیدها و آسیبپذیریها و اولویتبندی آنها. |
| ارزیابی آسیبپذیری (VA) | یافتن ضعفها، عمدتاً با ابزار خودکار و بدون اثبات نفوذ. |
| تست نفوذ (PT) | تلاش مجاز برای بهرهبرداری از ضعفها و سنجش اثر واقعی. |
| سختسازی (Hardening) | حذف سرویسها و تنظیمات ناامن و اعمال پیکربندی امن. |
| تقسیمبندی شبکه | جداسازی بخشها (VLAN و ناحیه) برای محدود کردن حرکت مهاجم. |
| NGFW / IPS / WAF | فایروال نسل جدید، سامانهٔ جلوگیری از نفوذ و فایروال برنامهٔ وب. |
| NAC | کنترل دسترسی دستگاهها هنگام اتصال به شبکه. |
| SIEM / SOC | تجمیع و تحلیل لاگها و مرکز عملیات امنیت. |
| اعتماد صفر (Zero Trust) | تصمیم دسترسی بر پایهٔ هویت و وضعیت، نه صرفاً مکان شبکه؛ تعریف در NIST SP 800-207. |
ممیزی، ارزیابی آسیبپذیری و تست نفوذ: کدام را کی لازم دارم؟
| نوع ارزیابی | چه چیزی را میسنجد | فعال یا منفعل | مناسب برای |
|---|---|---|---|
| ممیزی سیاست و رویه | خطمشیها، رویهها و اجرای آنها؛ بدون آزمون فنی | منفعل | شروع برنامهٔ ISO 27001 و فاصلهسنجی |
| ارزیابی آسیبپذیری | فهرست ضعفهای پیکربندی و وصلهنشده | عمدتاً منفعل | پایش دورهای و پیش از تست نفوذ |
| تست نفوذ | اثبات بهرهبرداری از ضعف و اثر آن | فعال | سنجش مقاومت و الزام مشتری یا مقررات |
| Red Team | توان تشخیص و واکنش سازمان در برابر مهاجم واقعی | فعال و پنهانکارانه | سازمانهای دارای تیم دفاعی بالغ |
برای جزئیات اجرا تست نفوذ شبکه و تست نفوذ وب را ببینید.
مراحل گواهی ISO/IEC 27001 در یک نگاه
- تعیین دامنه (Scope) و مالک پروژه؛ تصمیم دربارهٔ واحدها و سیستمهای داخل دامنه.
- ارزیابی ریسک و تعیین کنترلهای لازم از پیوست A که در نسخهٔ 2022 شامل 93 کنترل در چهار گروه است.
- پیادهسازی کنترلها و مستندسازی: خطمشیها، رویهها و شواهد.
- ممیزی داخلی و بازنگری مدیریت.
- ممیزی مرحلهٔ اول (بررسی مستندات) و مرحلهٔ دوم (بررسی اجرا) توسط نهاد گواهیدهنده.
- صدور گواهی برای سه سال با ممیزیهای نظارتی سالانه و تمدید در پایان دوره.
نسخهٔ جاری ISO/IEC 27001:2022 است. ISO 27001 یک گواهی سازمانی است، نه گواهی محصول؛ خدمات فنی مثل فایروال و تست نفوذ بخشی از شواهد کنترلها هستند.
قرارداد پشتیبانی و نگهداری: بندهایی که باید روشن باشد
- دامنهٔ خدمت: کدام تجهیزات و سیستمها شامل پایش و پشتیبانی هستند
- زمان پاسخ و زمان رفع بر پایهٔ شدت مشکل (SLA) و ساعات کار یا پشتیبانی ۲۴ ساعته
- پایش مستمر و گزارش دورهای
- نگهداری، بهروزرسانی و وصلههای امنیتی
- پشتیبانگیری و بازیابی و آزمون آن
- حضور حضوری یا راهدور و شرایط اضطراری
- محرمانگی، مالکیت مستندات و پایان قرارداد
- عوامل هزینه و تغییر دامنه
اقدامهای سریع برای کاهش ریسک پیش از پروژهٔ بزرگ
- فهرست داراییها و نسخهها را بهروز کنید
- سرویسهای رو به اینترنت را بشمارید و آنچه لازم نیست ببندید
- احراز هویت چندعاملی را برای VPN و حسابهای مدیر فعال کنید
- وصلههای سیستمعامل و فایروال را اولویتبندی کنید و نسخههای بدون پشتیبانی را جایگزین کنید
- پشتیبانگیری آفلاین و آزمون بازیابی داشته باشید
- حسابهای مدیر را جدا و دسترسیها را حداقلی کنید
- لاگ فایروال و سرورهای اصلی را نگه دارید
هزینه خدمات امنیت شبکه از چه عواملی تشکیل میشود؟
- اندازه و پیچیدگی شبکه و تعداد شعب
- تعداد سیستمها، سرورها و تجهیزات در دامنه
- نوع خدمت: ممیزی، ارزیابی آسیبپذیری، تست نفوذ، طراحی، پیادهسازی یا پایش مستمر
- لایسنس محصولات امنیتی لازم
- الزامات استاندارد و ممیزی
- سطح SLA و ساعات پشتیبانی
عدد ثابتی منتشر نمیشود؛ پس از جلسهٔ مشاوره و برآورد دامنه، پیشنهاد مکتوب ارائه میشود.
پیش از انتخاب شرکت ارائهدهنده این سؤالها را بپرسید
- سابقهٔ پروژههای مشابه و نمونه گزارش (بدون نام مشتری)
- چه کسی کار فنی را انجام میدهد و مسئول پشتیبانی کیست؟
- خروجی پروژه چیست: گزارش، پیکربندی، آموزش، مستندات
- دامنه و فرضها چگونه نوشته میشود؟
- نحوهٔ هماهنگی با تیم IT و زمانهای مجاز تست
- شرایط محرمانگی و قرارداد
- پس از پروژه چه پشتیبانیای در دسترس است؟
صفحهها و مطالب مرتبط
- Sophos و FortiGate برای مرز شبکه
- تست نفوذ شبکه و تست نفوذ وب
- طراحی شبکه سازمانی برای تقسیمبندی و توپولوژی
- EDR، DLP و امنیت ایمیل
- تست نفوذ شبکه در مجلهٔ کهن سیستم فردا
- امنیت و حاکمیت AI Agent سازمانی برای کنترل ریسک عاملهای هوش مصنوعی
پرسشهای متداول دربارهٔ خدمات امنیت شبکه
ISO 27001:2022 برای ما چه معنایی دارد؟
مهلت انتقال گواهیهای نسخهٔ ۲۰۱۳ در ۳۱ اکتبر ۲۰۲۵ تمام شده است. اگر گواهی دارید، نسخهٔ آن را از مرجع صدور گواهی بپرسید.
NIST CSF 2.0 چه چیز تازهای دارد؟
کارکرد Govern به پنج کارکرد قبلی افزوده شد و حاکمیت و مسئولیتها را در چارچوب جا داد.
آیا PCI DSS برای ما الزامی است؟
اگر دادهٔ کارت پرداخت را ذخیره یا پردازش میکنید بله. نسخهٔ جاری 4.0.1 است و الزامات جدید از ۳۱ مارس ۲۰۲۵ اجباری شدهاند.
تفاوت آنتیویروس و امنیت شبکه جامع چیست؟
آنتیویروس یک لایه روی Endpoint است. امنیت شبکه فایروال، ایمیل، دسترسی، پایش، پاسخ و آزمون را هم شامل میشود.
آیا کسبوکار کوچک هم به خدمات حرفهای نیاز دارد؟
بله؛ مهاجمان اغلب کسبوکارهای کوچک را هدف آسان میدانند. راهکار متناسب با اندازه ارائه میشود.
اولین قدم چیست؟
ارزیابی امنیتی برای شناسایی داراییها و ضعفها، سپس اولویتبندی ۳ تا ۵ ریسک مهم.
هزینه چگونه محاسبه میشود؟
بر اساس دامنه، تعداد داراییها و نوع خدمات؛ پس از مشاورهٔ اولیه برآورد ارائه میشود.
اگر Windows 10 یا Exchange 2019 داریم چه کنیم؟
پشتیبانی عمومی هر دو تمام شده است. برنامهٔ ارتقا یا ESU را اولویت بدهید و تا آن زمان دسترسی اینترنتی را محدود کنید.
خدمات امنیت شبکه سازمانی چیست؟
ارزیابی، طراحی، پیادهسازی و پایش کنترلهایی است که شبکه و دادهها را در برابر نفوذ و بدافزار محافظت میکند. معمولاً از ارزیابی ریسک شروع میشود و به فایروال، Endpoint، ایمیل، DLP و آزمون نفوذ میرسد.
امنسازی شبکه از کجا شروع میشود؟
از فهرست داراییها و ارزیابی ریسک. سپس اقدامهای سریع مثل احراز هویت چندعاملی، وصله و پشتیبانگیری و پس از آن لایههای فنی با بیشترین اثر.
تفاوت ممیزی، ارزیابی آسیبپذیری و تست نفوذ چیست؟
ممیزی سیاست و رویه را میسنجد، ارزیابی آسیبپذیری ضعفها را فهرست میکند و تست نفوذ بهرهبرداری از آنها را اثبات میکند. جدول مقایسه در همین صفحه است.
گواهی ISO 27001 چند مرحله دارد؟
تعیین دامنه، ارزیابی ریسک، پیادهسازی کنترلها، ممیزی داخلی، ممیزی مرحلهٔ ۱ و ۲ نهاد گواهیدهنده و صدور گواهی سهساله با ممیزی نظارتی سالانه.
در قرارداد پشتیبانی شبکه چه بندهایی مهم است؟
دامنهٔ خدمت، SLA، پایش و گزارش، وصله، پشتیبانگیری و بازیابی، محرمانگی و پایان قرارداد. فهرست کامل در همین صفحه است.
امنیت ابزارهای هوش مصنوعی هم جزو امنیت شبکه است؟
عاملهای هوش مصنوعی سازمانی به داده و ابزار دسترسی دارند و ریسک خاص خود را دارند. کنترل آنها در امنیت و حاکمیت AI Agent بررسی میشود و مکمل خدمات شبکه است.
منابع
آخرین بررسی منابع: ۲۹ مهر ۱۴۰۵
- NSAI: سیاست انتقال به ISO/IEC 27001:2022
- Bright Defense: مهلت ISO 27001:2022
- NIST: چارچوب امنیت سایبری CSF
- PCI SSC: کتابخانهٔ اسناد PCI DSS
- MITRE ATT&CK: بهروزرسانیها و نسخهٔ v20
- Microsoft Learn: ESU ویندوز ۱۰
- NIST: SP 800-207 Zero Trust Architecture
- ISO/IEC 27001:2022 - Annex A controls and certification cycle (NSAI)
نسخهها، مدلها و شرایط لایسنس را سازندهٔ محصول تغییر میدهد؛ پیش از خرید، مقادیر مهم را با کارشناسان کهن سیستم فردا و سند رسمی سازنده تطبیق دهید.