
راهکار جامع امنیت سایبری با Sophos؛ از محافظت شبکه تا مدیریت تهدیدات پیشرفته
وقتی امنیت اهمیت دارد؛ Sophos Firewall دیوار آهنین شماست
Sophos Firewall برای حفاظت شبکه، کنترل برنامهها، بازرسی ترافیک رمزشده و اتصال امن شعب بهکار میرود. در این صفحه میتوانید مدلهای XGS را با تصویر واقعی سختافزار و مشخصات فارسی بررسی کنید و کاتالوگ یا دیتاشیت هر مدل را دانلود کنید.


- تجربه در خدمات شبکه
- ۱۹ سال
- دفتر
- ۰۲۱-۲۶۲۳۰۰۵۴
- مقالهٔ مرتبط
- ویژگی Sophos Firewall SFOS v21 و تازههای v22
انتخاب مدل و دیتاشیت فارسی Sophos XGS
۱۹ مدل در بروشور جاری و ۱۸ مدل در آرشیو ۲۰۲۱. نسخهٔ منبع، عکس واقعی سختافزار و جدول کامل هر خانواده را بررسی کنید.
XGS 88 / XGS 88w — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۱۴ فایل PDF منبع.
مدلهای XGS 88 و 88w از گزارشگیری روی دستگاه، اسکن دوگانه ضدویروس، اسکن ضدویروس WAF و قابلیت MTA ایمیل پشتیبانی نمیکنند؛ برای این قابلیتها سازنده XGS 108(w) را پیشنهاد میکند.

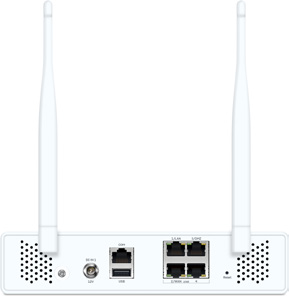
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 88(w) |
|---|---|
| توان عملیاتی فایروال | 9.9 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 6.5 Gbps |
| توان عملیاتی جلوگیری از نفوذ IPS | 2 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 2 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 2 Gbps |
| اتصالهای همزمان | 1,600,000 |
| اتصال جدید در ثانیه | 40,500 |
| توان عملیاتی VPN از نوع IPsec | 6 Gbps |
| تونلهای همزمان IPsec VPN | 500 |
| تونلهای همزمان SSL VPN | 500 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 600 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 8,192 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 2 خارجی |
| قابلیت MIMO | 2 x 2:2 |
| رابط بیسیم | Wi-Fi 6 (802.11ax) | همزمان در باندهای 2.4 و 5 گیگاهرتز |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی | 16 GB eMMC |
| درگاههای ثابت اترنت | 4 x 2.5 GE مسی |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 0 |
| ارتباط افزوده اختیاری | کاربرد ندارد |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 200 x 44 x 180 mm |
| وزن | 1.4 kg/3.08 lbs (بدون بستهبندی) | 2 kg/4.41 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 1.7A@50-60 Hz | 12VDC, 3.33A, 40W |
| مصرف برق | 12.5 W/42.65 BTU/hr (88 حالت بیبار) | 14.5 W/49.48 BTU/hr (88w بیبار) | 18 W/61.42 BTU/hr (88 حداکثر) | 22 W/75.07 BTU/hr (88w حداکثر) |
| میانگین صدای دستگاه | 0 dBA - بدون فن |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, | KC*, BSMI, RCM, NOM, Anatel*, TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 108 / XGS 108w — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۱۵ فایل PDF منبع.

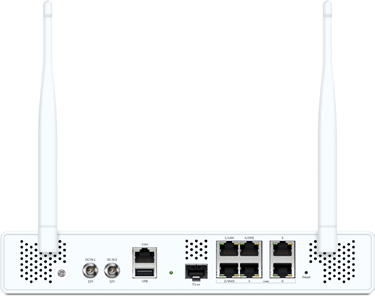
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 108(w) |
|---|---|
| توان عملیاتی فایروال | 12.5 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 8.1 Gbps |
| توان عملیاتی جلوگیری از نفوذ IPS | 2.5 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 2.5 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 2.6 Gbps |
| اتصالهای همزمان | 4,190,000 |
| اتصال جدید در ثانیه | 53,000 |
| توان عملیاتی VPN از نوع IPsec | 8.25 Gbps |
| تونلهای همزمان SSL VPN | 1,000 |
| تونلهای همزمان IPsec VPN | 1,000 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 800 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 12,288 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 2 خارجی |
| قابلیت MIMO | 2 x 2:2 |
| رابط بیسیم | Wi-Fi 6 (802.11ax) | همزمان در باندهای 2.4 و 5 گیگاهرتز |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 64 GB UFS 2.1 |
| درگاههای ثابت اترنت | 6 x 2.5 GE مسی | 1 x SFP فیبر نوری |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 0 |
| ارتباط افزوده اختیاری | کاربرد ندارد |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 260 x 44 x 180 mm |
| وزن | 1.8 kg/3.97 lbs (بدون بستهبندی) | 2.4 kg/5.29 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 2A@50-60 Hz | 12VDC, 5A, 60W | منبع تغذیه دوم افزونه؛ اختیاری |
| مصرف برق | 21.5 W/73.36 BTU/hr (108 حالت بیبار) | 25.5 W/87.01 BTU/hr (108w بیبار) | 27 W/92.13 BTU/hr (108 حداکثر) | 30 W/102.36 BTU/hr (108w حداکثر) |
| میانگین صدای دستگاه | 0 dBA - بدون فن |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, | KC*, BSMI, RCM, NOM, Anatel*, TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 118 / XGS 118w — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۱۶ فایل PDF منبع.


تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 118(w) |
|---|---|
| توان عملیاتی فایروال | 15.5 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 11 Gbps |
| توان عملیاتی جلوگیری از نفوذ IPS | 3.5 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 3.25 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 3.95 Gbps |
| اتصالهای همزمان | 5,500,000 |
| اتصال جدید در ثانیه | 62,650 |
| توان عملیاتی VPN از نوع IPsec | 13 Gbps |
| تونلهای همزمان IPsec VPN | 1,500 |
| تونلهای همزمان SSL VPN | 1,250 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 1.1 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 18,432 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 2 خارجی |
| قابلیت MIMO | 2 x 2:2 |
| رابط بیسیم | Wi-Fi 6 (802.11ax) | همزمان در باندهای 2.4 و 5 گیگاهرتز |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 64 GB UFS 2.1 |
| درگاههای ثابت اترنت | 9 x 2.5 GE مسی | 1 x SFP فیبر نوری |
| تعداد درگاههای ثابت PoE | 0 |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 1 |
| ارتباط افزوده اختیاری | 5G ماژول (نسل دوم) |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 320 x 44 x 212 mm |
| وزن | 2.4 kg/5.29 lbs (بدون بستهبندی) | 3.9 kg/8.60 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 2A@50-60 Hz | 12VDC, 5.42A, 65W | منبع تغذیه دوم افزونه؛ اختیاری |
| مصرف برق | 25.5 W/87.01 BTU/hr (118 حالت بیبار) | 29.5 W/100.66 BTU/hr (118w بیبار) | 28 W/95.54 BTU/hr (118 حداکثر) | 34 W/116.01 BTU/hr (118w حداکثر) |
| صدای دستگاه؛ حالت معمول و حداکثر | XGS 118 - 17.3/26.9 dBA | XGS 118(w) - 19.5/31 dBA |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, | KC*, BSMI, RCM, NOM, Anatel*, TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 128 / XGS 128w — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۱۷ فایل PDF منبع.
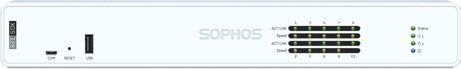

تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
مقدار NGFW مدل 128 در جدول منبع به شکل 4.,35 Gbps چاپ شده و پیش از ظرفیتسنجی نیازمند تأیید سازنده است.
| مشخصه | XGS 128(w) |
|---|---|
| توان عملیاتی فایروال | 19.1 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 14.5 Gbps |
| توان عملیاتی جلوگیری از نفوذ IPS | 4.65 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 4 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 4.,35 Gbps |
| اتصالهای همزمان | 6,000,000 |
| اتصال جدید در ثانیه | 72,250 |
| توان عملیاتی VPN از نوع IPsec | 15.05 Gbps |
| تونلهای همزمان IPsec VPN | 2,500 |
| تونلهای همزمان SSL VPN | 1,500 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 1.45 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 18,432 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 2 خارجی |
| قابلیت MIMO | 2 x 2:2 |
| رابط بیسیم | Wi-Fi 6 (802.11ax) | همزمان در باندهای 2.4 و 5 گیگاهرتز |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 64 GB UFS 2.1 |
| درگاههای ثابت اترنت | 9 x 2.5 GE مسی | 1 x SFP فیبر نوری |
| تعداد درگاههای ثابت PoE | 0 |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 1 |
| ارتباط افزوده اختیاری | 5G ماژول (نسل دوم) |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 320 x 44 x 212 mm |
| وزن | 2.4 kg/5.29 lbs (بدون بستهبندی) | 3.9 kg/8.60 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 2A@50-60 Hz | 12VDC, 5.42A, 65W | منبع تغذیه دوم افزونه؛ اختیاری |
| مصرف برق | 26.5 W/90.42 BTU/hr (128 حالت بیبار) | 30 W/102.36 BTU/hr (128w بیبار) | 30 W/102.36 BTU/hr (128 حداکثر) | 35 W/119.42 BTU/hr (128w حداکثر) |
| صدای دستگاه؛ حالت معمول و حداکثر | XGS 128 - 17.3/26.9 dBA | XGS 128(w) - 19.5/31 dBA |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, | KC*, BSMI, RCM, NOM, Anatel*, TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 138 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۱۸ فایل PDF منبع.


تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 138 |
|---|---|
| توان عملیاتی فایروال | 19.1 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 10.5 Gbps |
| توان عملیاتی جلوگیری از نفوذ IPS | 5.85 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 4.75 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 5.1 Gbps |
| اتصالهای همزمان | 6,550,000 |
| اتصال جدید در ثانیه | 105,000 |
| توان عملیاتی VPN از نوع IPsec | 6.6 Gbps |
| تونلهای همزمان IPsec VPN | 2,500 |
| تونلهای همزمان SSL VPN | 1,500 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 1.7 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 18,432 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 64 GB M.2 |
| درگاههای ثابت اترنت | 4 x GE مسی | 2 x 2.5 GE مسی | 2 x SFP+ 10GE فیبر نوری |
| تعداد درگاههای ثابت PoE | 2 x 2.5 GE | (30W حداکثر برای هر درگاه) |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 1 |
| ارتباط افزوده اختیاری | 5G ماژول (نسل دوم) |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 320 x 44 x 212 mm |
| وزن | 2.4 kg/5.29 lbs (بدون بستهبندی) | 4.4 kg/9.70 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 2A@50-60 Hz | 12VDC, 12.5A, 150W | منبع تغذیه دوم افزونه؛ اختیاری |
| مصرف برق | 33 W/112.60 BTU/hr (بیبار) | 51 W/174.02 BTU/hr (حداکثر) |
| امکان افزودن PoE | 121 W/412.87 BTU/hr (حداکثر) |
| صدای دستگاه؛ حالت معمول و حداکثر | 28/43 dBA |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, | KC, BSMI, RCM, NOM, Anatel, TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 2100 / XGS 2300 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۰ فایل PDF منبع.

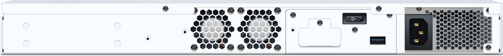
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 2100 | XGS 2300 |
|---|---|---|
| توان عملیاتی فایروال | 30 Gbps | 39 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 16.5 Gbps | 20 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 6 میکروثانیه | 4 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 6 Gbps | 7 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 5 Gbps | 5.5 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 5 Gbps | 6.3 Gbps |
| اتصالهای همزمان | 6,500,000 | 6,500,000 |
| اتصال جدید در ثانیه | 134,700 | 148,000 |
| توان عملیاتی VPN از نوع IPsec | 17 Gbps | 20.5 Gbps |
| تونلهای همزمان IPsec VPN | 5,000 | 5,000 |
| تونلهای همزمان SSL VPN | 2,500 | 2,500 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 1.1 Gbps | 1.45 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 18,432 | 18,432 |
| مشخصه | مقدار |
|---|---|
| روش نصب | نصب در رک 1U | (دو پایه نصب رک در بسته) |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 44 x 405 mm |
| وزن | 4.7 kg/10.36 lbs (بدون بستهبندی) | 7 kg/15.43 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | یکپارچه؛ حداقل 120 GB SATA-III SSD |
| درگاههای ثابت اترنت | 8 x GE مسی | 2 x SFP فیبر نوری* |
| تعداد جفت درگاه بایپس | 1 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) | 1 x USB 2.0 (پشت) |
| تعداد شکافهای Flexi Port | 1 |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10GE SFP+ فیبر نوری | 4 درگاه GE مسی بایپس (2 جفت) | 4 درگاه GE مسی PoE + 4 درگاه GE مسی | 2-درگاه 10 GE NBASE-T مسی | + 2 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 18 |
| حداکثر توان PoE با ماژول Flexi Port | 1 ماژول: 4 درگاه, 60W حداکثر |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | داخلی تنظیم خودکار دامنه AC-DC | 100-240VAC, 3-6A@50-60 Hz | خارجی افزونه PSU گزینه |
| مصرف برق | 43 W/146.86 BTU/hr (2100 حالت بیبار) | 45 W/153.7 BTU/hr (2300 حالت بیبار) | 162 W/533.5 BTU/hr (2100 حداکثر) | 167 W/570.74 BTU/hr (2300 حداکثر) |
| امکان افزودن PoE | 76 W/260 BTU/hr (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, KC, | RCM, NOM, Anatel, CCC, BSMI, TEC, SDPPI |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 3100 / XGS 3300 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۱ فایل PDF منبع.
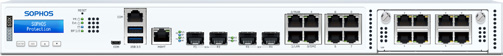

تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 3100 | XGS 3300 |
|---|---|---|
| توان عملیاتی فایروال | 47 Gbps | 58 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 23.5 Gbps | 27 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 4 میکروثانیه | 4 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 10.5 Gbps | 14 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 7.4 Gbps | 10 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 9 Gbps | 12.5 Gbps |
| اتصالهای همزمان | 12,260,000 | 13,700,000 |
| اتصال جدید در ثانیه | 186,500 | 257,800 |
| توان عملیاتی VPN از نوع IPsec | 25 Gbps | 31.1 Gbps |
| تونلهای همزمان IPsec VPN | 6,500 | 6,500 |
| تونلهای همزمان SSL VPN | 5,000 | 5,000 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 2.47 Gbps | 3.13 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 55,296 | 102,400 |
| مشخصه | مقدار |
|---|---|
| روش نصب | نصب در رک 1U | (دو پایه نصب رک در بسته) |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 44 x 405 mm |
| وزن | 4.7 kg/10.36 lbs (بدون بستهبندی) | 7 kg/15.43 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | یکپارچه؛ حداقل 240 GB SATA-III SSD |
| درگاههای ثابت اترنت | 8 x GE مسی | 2 x SFP فیبر نوری* | 2 x SFP+ 10 GE فیبر نوری* |
| تعداد جفت درگاه بایپس | 1 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) | 1 x USB 2.0 (پشت) |
| تعداد شکافهای Flexi Port | 1 |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10 GE SFP+ فیبر نوری | 4 درگاه GE مسی بایپس (2 جفت) | 4 درگاه GE مسی PoE + 4 درگاه GE مسی | 2-درگاه 10 GE NBASE-T مسی | + 2 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GbE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 20 |
| حداکثر توان PoE با ماژول Flexi Port | 1 ماژول: 4 درگاه, 60W حداکثر |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | داخلی تنظیم خودکار دامنه AC-DC | 100-240VAC, 3-6A@50-60 Hz | خارجی افزونه PSU گزینه |
| مصرف برق | 50 W/170.77 BTU/hr (3100 حالت بیبار) | 50 W/170.77 BTU/hr (3300 حالت بیبار) | 182 W/621.97 BTU/hr (3100 حداکثر) | 201 W/686.68 BTU/hr (3300 حداکثر) |
| امکان افزودن PoE | 76 W/260 BTU/hr (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, KC, | RCM, NOM, Anatel, CCC, BSMI, TEC, SDPPI |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 4300 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۲ فایل PDF منبع.
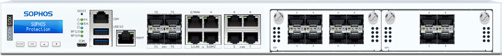

تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 4300 |
|---|---|
| توان عملیاتی فایروال | 75 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 33 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 3 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 29.5 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 25.2 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 23 Gbps |
| اتصالهای همزمان | 16,600,000 |
| اتصال جدید در ثانیه | 368,000 |
| توان عملیاتی VPN از نوع IPsec | 62.5 Gbps |
| تونلهای همزمان IPsec VPN | 8,500 |
| تونلهای همزمان SSL VPN | 7,500 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 8 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 276,480 |
| مشخصه | مقدار |
|---|---|
| روش نصب | نصب در رک 1U (ریل کشویی همراه دستگاه) |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 44 x 510 mm |
| وزن | 8.7 kg/19.18 lbs (بدون بستهبندی) | 14.9 kg/32.85 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 1 x حداقل 240 GB SATA-III SSD |
| درگاههای ثابت اترنت | 4 x GE مسی | 4 x 2.5 GE مسی | 4 x SFP+ 10 GE فیبر نوری* |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10 GE SFP+ فیبر نوری | 4 درگاه GbE مسی بایپس (2 جفت) | 4 درگاه GE مسی PoE + 4 درگاه GE مسی | 2-درگاه 10 GE NBASE-T مسی | + 2 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 28 |
| حداکثر توان PoE با ماژول Flexi Port | 2 ماژولها: 4 درگاه, 60W حداکثر هر یک |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | داخلی تنظیم خودکار دامنه AC-DC | 100-240VAC, 3.7-7.4A@50-60 Hz | خارجی افزونه PSU گزینه |
| مصرف برق | 131 W/447.43 BTU/hr (بیبار) | 268.35 W/916.56 BTU/hr (حداکثر) |
| امکان افزودن PoE | 152 W/519 BTU/hr |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20 to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, KC, | RCM, NOM, Anatel, CCC, BSMI, TEC, SDPPI |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 4500 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۳ فایل PDF منبع.

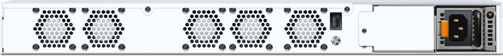
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 4500 |
|---|---|
| توان عملیاتی فایروال | 80 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 37 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 4 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 36.5 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 31.85 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 30 Gbps |
| اتصالهای همزمان | 17,200,000 |
| اتصال جدید در ثانیه | 450,000 |
| توان عملیاتی VPN از نوع IPsec | 75.55 Gbps |
| تونلهای همزمان IPsec VPN | 8,500 |
| تونلهای همزمان SSL VPN | 10,000 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 10.6 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 276,480 |
| مشخصه | مقدار |
|---|---|
| روش نصب | نصب در رک 1U (ریل کشویی همراه دستگاه) |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 44 x 510 mm |
| وزن | 9.7 kg/21.38 lbs (بدون بستهبندی) | 15.9 kg/35.05 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 2 x حداقل 240 GB SATA-III SSD (RAID-1 نرمافزاری) |
| درگاههای ثابت اترنت | 4 x GE مسی | 4 x 2.5 GE مسی | 4 x SFP+ 10 GE فیبر نوری* |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10 GE SFP+ فیبر نوری | 4 درگاه GE مسی بایپس (2 جفت) | 4 درگاه GE مسی PoE + 4 درگاه GE مسی | 2-درگاه 10 GE NBASE-T مسی | + 2 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 28 |
| حداکثر توان PoE با ماژول Flexi Port | 2 ماژولها: 4 درگاه, 60W حداکثر هر یک |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | داخلی قابل تعویض حین کار تنظیم خودکار دامنه | AC-DC 100-240VAC, 3.7-7.4A@50-60 Hz | داخلی افزونه PSU گزینه |
| مصرف برق | 151 W/515.74 BTU/hr (بیبار) | 268.35 W/916.56 BTU/hr (حداکثر) |
| امکان افزودن PoE | 152 W/519 BTU/hr |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20 to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, KC, RCM, NOM, Anatel, CCC, BSMI, TEC, SDPPI |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 5500 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۵ فایل PDF منبع.
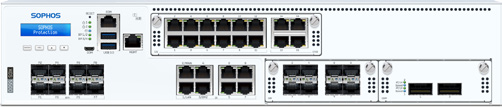
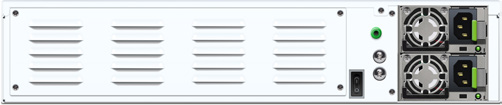
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 5500 |
|---|---|
| توان عملیاتی فایروال | 100 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 52 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 5 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 40 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 46 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 38 Gbps |
| اتصالهای همزمان | 32,400,000 |
| اتصال جدید در ثانیه | 468,000 |
| توان عملیاتی VPN از نوع IPsec | 92.5 Gbps |
| تونلهای همزمان IPsec VPN | 10,000 |
| تونلهای همزمان SSL VPN | 15,000 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 13.5 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 512,000 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 2 x حداقل 480 GB SATA-III SSD | RAID سختافزاری در پردازنده |
| درگاههای ثابت اترنت | 8 x GE مسی | 8 x SFP+ 10 GE فیبر نوری* |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 + 1 برای با تراکم بالا ماژول |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10 GE SFP+ فیبر نوری | 4 درگاه GbE مسی بایپس (2 جفت) | 2 درگاه 40 GE QSFP+ فیبر نوری | 8 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GbE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری | 2 درگاه 10 GE فیبر نوری (LC) بایپس | + 4 درگاه 10 GE SFP+ فیبر نوری | با تراکم بالا ماژول (NIC): 12 درگاه | GE مسی + 4 درگاه 2.5 GE مسی |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 48 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | ریل کشویی 2U در بسته |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 88 x 645 mm |
| وزن | 17.8 kg/39.24 lbs (بدون بستهبندی) | 27 kg/59.53 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | 2 x قابل تعویض حین کار داخلی تنظیم خودکار دامنه | 100-240VAC, 50-60 Hz PSU |
| مصرف برق | 168.0W/573.81 BTU/h (بیبار) | 478.01W/1117.43 BTU/h (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, BSMI, | RCM, NOM, Anatel, KC, CCC, SDPPI | برنامهریزیشده: TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 6500 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۶ فایل PDF منبع.

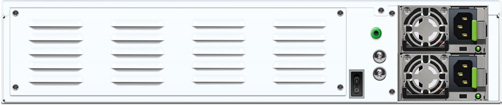
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 6500 |
|---|---|
| توان عملیاتی فایروال | 120 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 60 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 5 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 50.75 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 53.5 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 46.5 Gbps |
| اتصالهای همزمان | 39,900,000 |
| اتصال جدید در ثانیه | 496,000 |
| توان عملیاتی VPN از نوع IPsec | 109.8 Gbps |
| تونلهای همزمان IPsec VPN | 10,000 |
| تونلهای همزمان SSL VPN | 15,000 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 16 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 768,000 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 2 x حداقل 480 GB SATA-III SSD | RAID سختافزاری در پردازنده |
| درگاههای ثابت اترنت | 8 x GE مسی | 12 x SFP+ 10 GE فیبر نوری* |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 + 2 برای با تراکم بالا ماژول |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10 GE SFP+ فیبر نوری | 4 درگاه GE مسی بایپس (2 جفت) | 2 درگاه 40 GE QSFP+ فیبر نوری | 8 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GbE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری | 2 درگاه 10 GE فیبر نوری (LC) بایپس | + 4 درگاه 10 GE SFP+ فیبر نوری | با تراکم بالا ماژول (NIC): 12 درگاه | GE مسی + 4 درگاه 2.5 GE مسی |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 68 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | ریل کشویی 2U در بسته |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 88 x 645 mm |
| وزن | 17.8 kg/39.24 lbs (بدون بستهبندی) | 27 kg/59.53 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | 2 x قابل تعویض حین کار داخلی تنظیم خودکار دامنه | 100-240VAC, 50-60 Hz PSU |
| مصرف برق | 188.00 W/642.13 BTU/h (بیبار) | 497.09 W/1697.8 BTU/h (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, BSMI, | RCM, NOM, Anatel, KC, CCC, SDPPI | برنامهریزیشده: TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 7500 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۷ فایل PDF منبع.

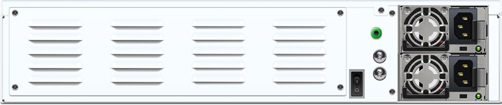
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 7500 |
|---|---|
| توان عملیاتی فایروال | 160 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 70.5 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 5.4 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 71.5 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 70 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 58 Gbps |
| اتصالهای همزمان | 48,000,000 |
| اتصال جدید در ثانیه | 1,100,000 |
| توان عملیاتی VPN از نوع IPsec | 117 Gbps |
| تونلهای همزمان IPsec VPN | 12,500 |
| تونلهای همزمان SSL VPN | 19,000 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 19.5 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 1,280,000 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 2 x حداقل 960 GB NVMe SSD | RAID سختافزاری در پردازنده |
| درگاههای ثابت اترنت | 8 x GbE مسی | 12 x SFP+ 10 GbE فیبر نوری* | 2 x QSFP28 (تا 40 Gbps) |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 + 2 برای با تراکم بالا ماژول |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10 GE SFP+ فیبر نوری | 4 درگاه GE مسی بایپس (2 جفت) | 2 درگاه 40 GE QSFP+ فیبر نوری | 8 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری | 2 درگاه 10 GE فیبر نوری (LC) بایپس | + 4 درگاه 10 GE SFP+ فیبر نوری | با تراکم بالا ماژول (NIC): 12 درگاه | GE مسی + 4 درگاه 2.5 GE مسی |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 70 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | ریل کشویی 2U در بسته |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 88 x 645 mm | 17.24 x 3.46 x 25.39 اینچ |
| وزن | 18 kg/39.68 lbs (بدون بستهبندی) | 27.3 kg/60.19 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | 2 x قابل تعویض حین کار داخلی تنظیم خودکار دامنه | 100-240VAC, 50-60 Hz PSU |
| مصرف برق | 306 W/1,044 BTU/h (بیبار) | 635 W/2,165 BTU/h (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, BSMI, | RCM, NOM, KC, SDPPI, Anatel, CCC. | برنامهریزیشده: TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 8500 — بروشور جاری
بروشور جاری سازنده؛ دریافت ۲۲ اکتبر ۲۰۲۶؛ صفحهٔ ۲۸ فایل PDF منبع.


تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 8500 |
|---|---|
| توان عملیاتی فایروال | 190 Gbps |
| توان فایروال با الگوی ترافیک IMIX | 81 Gbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 5.5 میکروثانیه |
| توان عملیاتی جلوگیری از نفوذ IPS | 93 Gbps |
| توان عملیاتی حفاظت در برابر تهدید | 92.5 Gbps |
| توان عملیاتی فایروال نسل بعدی NGFW | 76 Gbps |
| اتصالهای همزمان | 58,000,000 |
| اتصال جدید در ثانیه | 1,700,000 |
| توان عملیاتی VPN از نوع IPsec | 141 Gbps |
| تونلهای همزمان IPsec VPN | 15,000 |
| تونلهای همزمان SSL VPN | 24,000 |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 24 Gbps |
| اتصالهای همزمان SSL/TLS با Xstream | 2,500,000 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 2 x حداقل 960 GB NVMe SSD | RAID سختافزاری در پردازنده |
| درگاههای ثابت اترنت | 8 x GE مسی | 12 x SFP+ 10 GE فیبر نوری* | 2 x QSFP28 (تا 100 Gbps) |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 + 2 برای با تراکم بالا ماژول |
| ماژولهای اختیاری Flexi Port | 8 درگاه GE مسی | 8 درگاه GE SFP فیبر نوری | 4 درگاه 10 GE SFP+ فیبر نوری | 4 درگاه GE مسی بایپس (2 جفت) | 2 درگاه 40 GE QSFP+ فیبر نوری | 8 درگاه 10 GE SFP+ فیبر نوری | 2 درگاه GE فیبر نوری (LC) بایپس | + 4 درگاه GE SFP فیبر نوری | 2 درگاه 10 GE فیبر نوری (LC) بایپس | + 4 درگاه 10 GE SFP+ فیبر نوری | با تراکم بالا ماژول (NIC): 12 درگاه | GE مسی + 4 درگاه 2.5 GE مسی |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 70 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) SFP/ | SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | ریل کشویی 2U در بسته |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 88 x 645 mm | 17.24 x 3.46 x 25.39 اینچ |
| وزن | 18 kg/39.68 lbs (بدون بستهبندی) | 27.3 kg/60.19 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | 2 x قابل تعویض حین کار داخلی تنظیم خودکار دامنه | 100-240VAC, 50-60 Hz PSU |
| مصرف برق | 318 W/1,085 BTU/h (بیبار) | 645 W/2,200 BTU/h (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UKCA, UL, FCC, ISED, VCCI, BSMI, | RCM, NOM, KC, SDPPI, Anatel, CCC. | برنامهریزیشده: TEC |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 87 / XGS 87w — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۱۴ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.


تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 87(w) |
|---|---|
| توان عملیاتی فایروال | 3,700 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 2,500 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 6 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 1,015 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 240 Mbps |
| اتصالهای همزمان | 1,600,000 |
| اتصال جدید در ثانیه | 35,700 |
| توان عملیاتی VPN از نوع IPsec | 750 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 375 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 8,192 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 2 خارجی |
| قابلیت MIMO | 2 x 2:2 |
| رابط بیسیم | 802.11a/b/g/n/ac (2.4 GHz / 5 GHz) |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی | 16 GB eMMC |
| درگاههای ثابت اترنت | 4 x GbE مسی | 1 x SFP فیبر نوری* |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 0 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | SFP ترنسیورها |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 230 x 44 x 205.5 mm |
| وزن | 1.36 kg/3 lbs (بدون بستهبندی) | 2.75 kg/6.06 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 1.7A@50-60 Hz | 12VDC, 5A, 60W |
| مصرف برق | 23.2 W / 79.16 BTU/hr (87) (بیبار) | 27.1 W / 92.13 BTU/hr (87w) (بیبار) | 43.4 W / 148.09 BTU/hr (87) (حداکثر) | 46.8 W / 159.69 BTU/hr (87w) (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, CCC, | KC, BSMI, NOM, Anatel (87 فقط) |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 107 / XGS 107w — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۱۵ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.
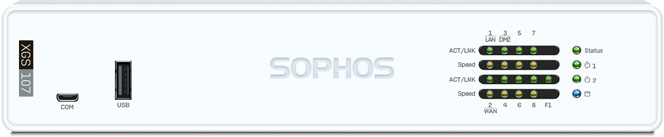

تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 107(w) |
|---|---|
| توان عملیاتی فایروال | 7,000 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 2,900 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 6 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 1,355 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 330 Mbps |
| اتصالهای همزمان | 1,600,000 |
| اتصال جدید در ثانیه | 44,400 |
| توان عملیاتی VPN از نوع IPsec | 900 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 420 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 8,192 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 2 خارجی |
| قابلیت MIMO | 2 x 2:2 |
| رابط بیسیم | 802.11a/b/g/n/ac (2.4 GHz / 5 GHz) |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | یکپارچه 64 GB SSD |
| درگاههای ثابت اترنت | 8 x GbE مسی | 1 x SFP فیبر نوری* |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 0 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | SFP ترنسیورها |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 230 x 44 x 205.5 mm |
| وزن | 1.4 kg/3.09 lbs (بدون بستهبندی) | 2.8 kg/6.17 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 1.7A@50-60 Hz | 12VDC, 5A, 60W | منبع تغذیه دوم افزونه؛ اختیاری |
| مصرف برق | 107: 26.1 W/89.06 BTU/hr (بیبار) | 107w: 29.8 W/101.68 BTU/hr (بیبار) | 107: 53.9 W/183.91 BTU/hr (حداکثر) | 107w: 57.3 W/195.52 BTU/hr (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, CCC, | KC, BSMI, NOM, Anatel (107 فقط) |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 116 / XGS 116w — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۱۶ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.
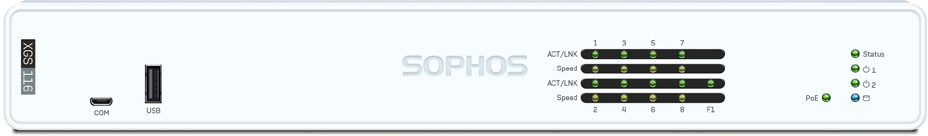
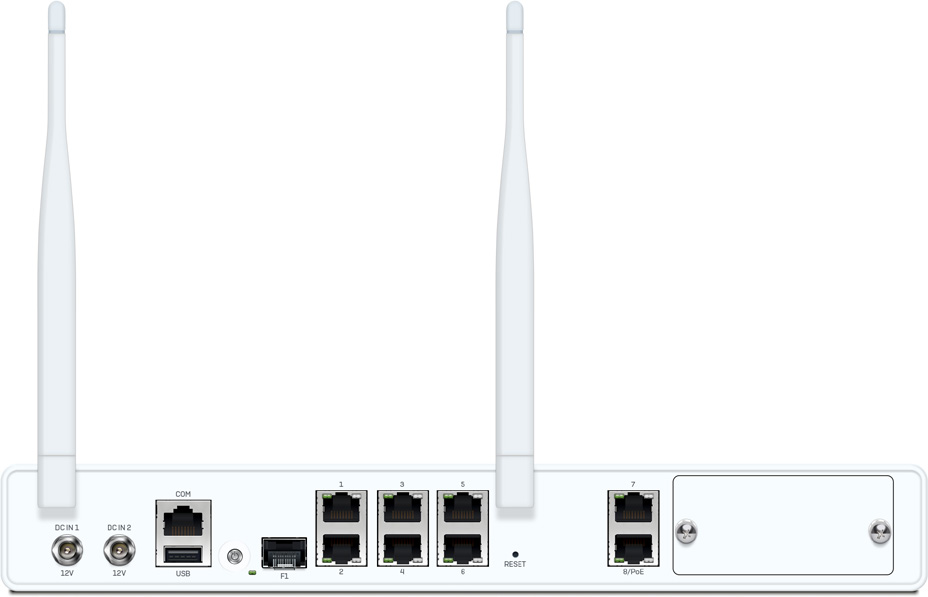
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 116(w) |
|---|---|
| توان عملیاتی فایروال | 7,700 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 3,500 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 8 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 2,000 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 685 Mbps |
| اتصالهای همزمان | 1,600,000 |
| اتصال جدید در ثانیه | 61,500 |
| توان عملیاتی VPN از نوع IPsec | 1,100 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 650 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 8,192 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 2 خارجی |
| قابلیت MIMO | 2 x 2:2 |
| رابط بیسیم | Wi-Fi 5/802.11a/b/g/n/ac | (2.4 GHz / 5 GHz) |
| ماژول دوم وایفای؛ اختیاری | Wi-Fi 5/802.11a/b/g/n/ac |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | یکپارچه 64 GB SSD |
| درگاههای ثابت اترنت | 8 GbE مسی | 1 GbE SFP* |
| تعداد درگاههای ثابت PoE | 1 x GbE | 803.2at (30W حداکثر) |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 1 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | 3G/4G ماژول | رادیوی دوم وایفای (XGS 116w فقط) | SFP ترنسیورها |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 320 x 44 x 213 mm |
| وزن | 2.2 kg/4.85 lbs (بدون بستهبندی) | 4.2 kg/9.26 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 2.5A@50-60 Hz | 12VDC, 12.5A, 150W | منبع تغذیه دوم افزونه؛ اختیاری |
| مصرف برق | 116: 28 W/96 BTU/hr (بیبار) | 116w: 30 W/102 BTU/hr (بیبار) | 116: 57 W/195 BTU/hr (حداکثر) | 116w: 60 W/205 BTU/hr (حداکثر) |
| امکان افزودن PoE | 38 W/130 BTU/hr (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, | CCC, KC, BSMI, NOM, Anatel |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 126 / XGS 126w / XGS 136 / XGS 136w — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۱۷ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.

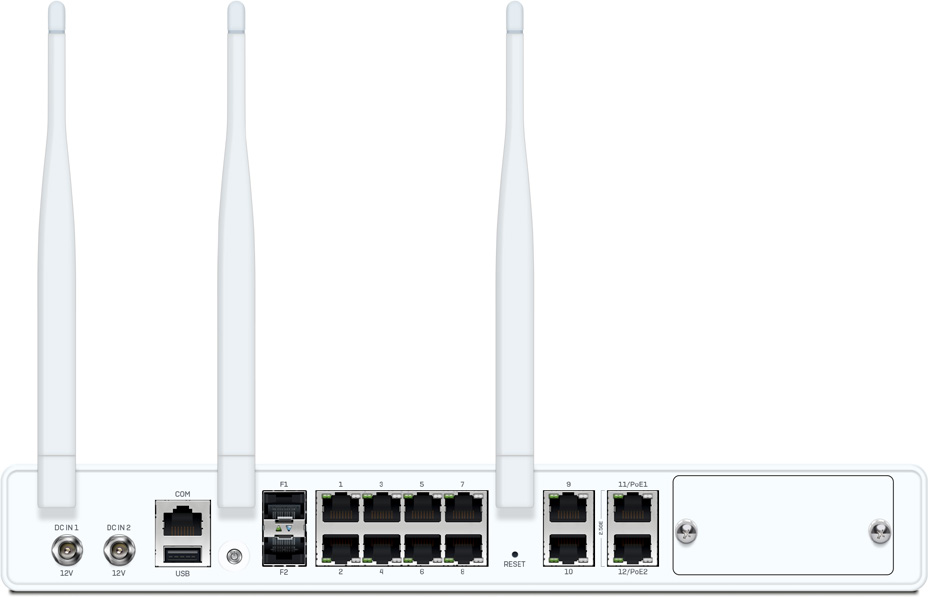
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 126(w) | XGS 136(w) |
|---|---|---|
| توان عملیاتی فایروال | 10,500 Mbps | 11,500 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 4,000 Mbps | 4,700 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 8 µs | 8 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 2,600 Mbps | 3,300 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 900 Mbps | 1,000 Mbps |
| اتصالهای همزمان | 5,000,000 | 6,400,000 |
| اتصال جدید در ثانیه | 69,900 | 74,500 |
| توان عملیاتی VPN از نوع IPsec | 1,800 Mbps | 2,500 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 800 Mbps | 950 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 12,288 | 18,432 |
| مشخصه | مقدار |
|---|---|
| تعداد آنتن | 3 خارجی |
| قابلیت MIMO | 3 x 3:3 |
| رابط بیسیم | Wi-Fi 5/802.11a/b/g/n/ac | (2.4 GHz / 5 GHz) |
| ماژول دوم وایفای؛ اختیاری | Wi-Fi 5/802.11a/b/g/n/ac |
| مشخصه | XGS 126(w) | XGS 136(w) |
|---|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | یکپارچه 64 GB SSD | یکپارچه 64 GB SSD |
| درگاههای ثابت اترنت | 12 x GbE مسی | 2 x SFP فیبر نوری* | 10 x GbE مسی | 2 x 2.5 GbE مسی | 2 x SFP فیبر نوری* |
| تعداد درگاههای ثابت PoE | 2 x GbE | (30W حداکثر برای هر درگاه) | 2 x 2.5 GbE | (30W حداکثر برای هر درگاه) |
| درگاههای مدیریت | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) | 1 x USB 2.0 (جلو) | 1 x USB 3.0 (پشت) |
| تعداد شکافهای توسعه | 1 | 1 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | 3G/4G ماژول | رادیوی دوم وایفای | (XGS 126w/136w فقط) | SFP ترنسیورها | SFP DSL ماژول (VDSL2) | 3G/4G ماژول | رادیوی دوم وایفای | (XGS 126w/136w فقط) | SFP ترنسیورها |
| مشخصه | مقدار |
|---|---|
| روش نصب | کیت نصب رک قابل سفارش | (سفارش جداگانه) |
| ابعاد؛ عرض × ارتفاع × عمق | 320 x 44 x 213 mm |
| وزن | 2.4 kg/5.29 lbs (بدون بستهبندی) | 4.4 kg/9.70 lbs (با بستهبندی) | (وزن مدل بیسیم اندکی بیشتر است) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | خارجی تنظیم خودکار دامنه AC-DC | 100-240VAC, 2.5A@50-60 Hz | 12VDC, 12.5A, 150W | منبع تغذیه دوم افزونه؛ اختیاری |
| مصرف برق | 126/136: 30 W/102 BTU/hr (بیبار) | 126w/136w: 32 W/109 BTU/hr (بیبار) | 126: 59 W/202 BTU/hr (حداکثر) | 126w/136: 62 W/212 BTU/hr (حداکثر) | 136w: 65 W/222 BTU/hr (حداکثر) |
| امکان افزودن PoE | 76 W/260 BTU/hr (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, | CCC, KC, BSMI, NOM, Anatel |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 2100 / XGS 2300 — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۱۹ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.


تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 2100 | XGS 2300 |
|---|---|---|
| توان عملیاتی فایروال | 30,000 Mbps | 35,000 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 15,900 Mbps | 20,000 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 6 µs | 4 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 5,800 Mbps | 7,000 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 1,250 Mbps | 1,400 Mbps |
| اتصالهای همزمان | 6,500,000 | 6,500,000 |
| اتصال جدید در ثانیه | 134,700 | 148,000 |
| توان عملیاتی VPN از نوع IPsec | 3,000 Mbps | 3,500 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 1,100 Mbps | 1,450 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 18,432 | 18,432 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | یکپارچه؛ حداقل 120 GB SATA-III SSD |
| درگاههای ثابت اترنت | 8 x GbE مسی | 2 x SFP فیبر نوری* |
| تعداد جفت درگاه بایپس | 1 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) | 1 x USB 2.0 (پشت) |
| تعداد شکافهای Flexi Port | 1 |
| ماژولهای اختیاری Flexi Port | 8 درگاه GbE مسی | 8 درگاه GbE SFP فیبر نوری | 4 درگاه 10GE SFP+ فیبر نوری | 4 درگاه GbE مسی بایپس (2 جفت) | 4 درگاه GbE مسی PoE + | 4 درگاه GbE مسی | 4 درگاه 2.5 GbE مسی PoE |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 18 |
| حداکثر توان PoE با ماژول Flexi Port | 1 ماژول: 4 درگاه, 60W حداکثر |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | SFP/SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | نصب در رک 1U | (دو پایه نصب رک در بسته) |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 44 x 405 mm |
| وزن | 4.7 kg/10.36 lbs (بدون بستهبندی) | 7 kg/15.43 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | داخلی تنظیم خودکار دامنه DC | 100-240VAC, 3-6A@50-60 Hz | خارجی افزونه PSU گزینه |
| مصرف برق | 2100: 43 W/146.86 BTU/hr (بیبار) | 2300: 45 W/153.7 BTU/hr (بیبار) | 2100: 162 W/533.5 BTU/hr (حداکثر) | 2300: 167 W/570.74 BTU/hr (حداکثر) |
| امکان افزودن PoE | 76 W/260 BTU/hr (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, CCC*, | KC, BSMI*, RCM, NOM, Anatel |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 3100 / XGS 3300 — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۲۰ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.
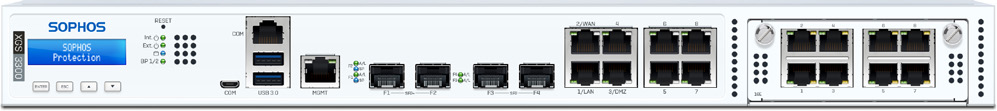

تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 3100 | XGS 3300 |
|---|---|---|
| توان عملیاتی فایروال | 38,000 Mbps | 40,000 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 22,000 Mbps | 24,500 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 4 µs | 4 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 9,820 Mbps | 13,440 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 2,000 Mbps | 2,770 Mbps |
| اتصالهای همزمان | 12,260,000 | 13,700,000 |
| اتصال جدید در ثانیه | 186,500 | 257,800 |
| توان عملیاتی VPN از نوع IPsec | 5,200 Mbps | 6,500 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 2,470 Mbps | 3,130 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 55,296 | 102,400 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | یکپارچه؛ حداقل 240 GB SATA-III SSD |
| درگاههای ثابت اترنت | 8 x GE مسی | 2 x SFP فیبر نوری* | 2 x SFP+ 10 GbE فیبر نوری* |
| تعداد جفت درگاه بایپس | 1 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) | 1 x USB 2.0 (پشت) |
| تعداد شکافهای Flexi Port | 1 |
| ماژولهای اختیاری Flexi Port | 8 درگاه GbE مسی | 8 درگاه GbE SFP فیبر نوری | 4 درگاه 10 GbE SFP+ فیبر نوری | 4 درگاه GbE مسی بایپس (2 جفت) | 4 درگاه GbE مسی PoE + | 4 درگاه GbE مسی | 4 درگاه 2.5 GbE مسی PoE |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 20 |
| حداکثر توان PoE با ماژول Flexi Port | 1 ماژول: 4 درگاه, 60W حداکثر |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | SFP/SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | نصب در رک 1U | (دو پایه نصب رک در بسته) |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 44 x 405 mm |
| وزن | 4.7 kg/10.36 lbs (بدون بستهبندی) | 7 kg/15.43 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | داخلی تنظیم خودکار دامنه DC | 100-240VAC, 3-6A@50-60 Hz | خارجی افزونه PSU گزینه |
| مصرف برق | 3100: 50 W/170.77 BTU/hr (بیبار) | 3300: 50 W/170.77 BTU/hr (بیبار) | 3100: 182 W/621.97 BTU/hr (حداکثر) | 3300: 201 W/686.68 BTU/hr (حداکثر) |
| امکان افزودن PoE | 76 W/260 BTU/hr (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, CCC*, | KC, BSMI*, RCM, NOM, Anatel |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 4300 / XGS 4500 — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۲۱ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.

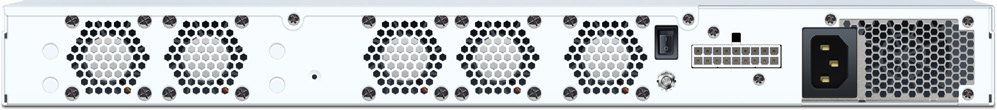
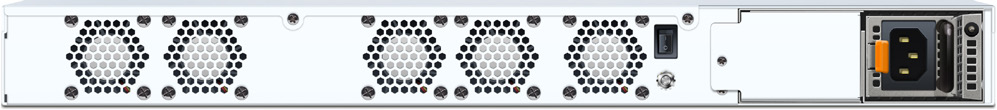
تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 4300 | XGS 4500 |
|---|---|---|
| توان عملیاتی فایروال | 75,000 Mbps | 80,000 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 33,000 Mbps | 37,000 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 3 µs | 4 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 25,000 Mbps | 35,690 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 4,800 Mbps | 8,390 Mbps |
| اتصالهای همزمان | 16,600,000 | 17,200,000 |
| اتصال جدید در ثانیه | 368,000 | 450,000 |
| توان عملیاتی VPN از نوع IPsec | 9,800 Mbps | 16,000 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 8,000 Mbps | 10,600 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 276,480 | 276,480 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | XGS 4300: 1 x حداقل 240 GB SATA-III SSD | XGS 4500: 2 x حداقل 240 GB | SATA-III SSD (RAID-1 نرمافزاری) |
| درگاههای ثابت اترنت | 4 x GbE مسی | 4 x 2.5 GbE مسی | 4 x SFP+ 10 GbE فیبر نوری* |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 |
| ماژولهای اختیاری Flexi Port | 8 درگاه GbE مسی | 8 درگاه GbE SFP فیبر نوری | 4 درگاه 10 GbE SFP+ فیبر نوری | 4 درگاه GbE مسی بایپس (2 جفت) | 4 درگاه GbE مسی PoE + | 4 درگاه GbE مسی | 4 درگاه 2.5 GbE مسی PoE |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 28 |
| حداکثر توان PoE با ماژول Flexi Port | 2 ماژولها: 4 درگاه, 60W حداکثر هر یک |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | SFP/SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | نصب در رک 1U (ریل کشویی همراه دستگاه) |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 44 x 510 mm |
| وزن | XGS 4300: 8.7 kg/19.18 lbs (بدون بستهبندی) | XGS 4500: 9.7 kg/21.38 lbs (بدون بستهبندی | XGS 4300: 14.9 kg/32.85 lbs (با بستهبندی) | XGS 4500: 15.9 kg/35.05 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | XGS 4300: داخلی تنظیم خودکار دامنه DC | 100-240VAC, 3.7-7.4A@50-60 Hz | خارجی افزونه PSU گزینه | XGS 4500: داخلی قابل تعویض حین کار | تنظیم خودکار دامنه DC 100-240VAC, | 3.7-7.4A@50-60 Hz | داخلی افزونه PSU گزینه |
| مصرف برق | 4300: 131 W/447.43 BTU/hr (بیبار) | 4500: 151 W/515.74 BTU/hr (بیبار) | 4300: 268.35 W/916.56 BTU/hr (حداکثر) | 4500: 268.35 W/916.56 BTU/hr (حداکثر) |
| امکان افزودن PoE | 152 W/519 BTU/hr |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20 to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, CCC, | KC, BSMI*, RCM, NOM, Anatel |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 5500 — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۲۳ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.
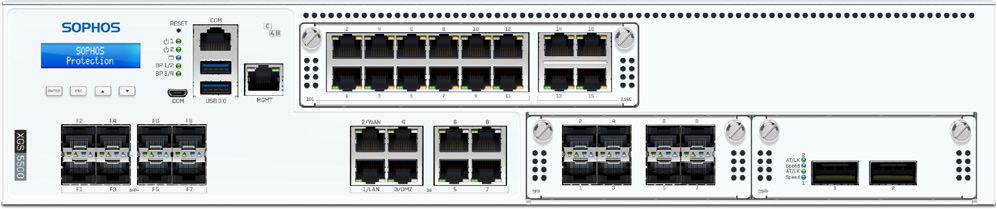

تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 5500 |
|---|---|
| توان عملیاتی فایروال | 100,000 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 52,000 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 5 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 40,000 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 12,390 Mbps |
| اتصالهای همزمان | 32,400,000 |
| اتصال جدید در ثانیه | 468,000 |
| توان عملیاتی VPN از نوع IPsec | 21,600 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 13,500 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 512,000 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 2 x حداقل 480 GB SATA-III SSD | RAID سختافزاری در پردازنده |
| درگاههای ثابت اترنت | 8 x GbE مسی | 8 x SFP+ 10 GbE فیبر نوری* |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 + 1 برای با تراکم بالا ماژول |
| ماژولهای اختیاری Flexi Port | 8 درگاه GbE مسی | 8 درگاه GbE SFP فیبر نوری | 4 درگاه 10 GbE SFP+ فیبر نوری | 4 درگاه GbE مسی بایپس (2 جفت) | 2 درگاه 40 GbE QSFP+ فیبر نوری | 8 درگاه 10 GbE SFP+ فیبر نوری | با تراکم بالا ماژول (NIC): 12 درگاه | GE مسی + 4 درگاه 2.5 GE مسی |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 48 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | SFP/SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | ریل کشویی 2U در بسته |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 88 x 660 mm |
| وزن | 17.8 kg/39.24 lbs (بدون بستهبندی) | 27 kg/59.53 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | 2 x قابل تعویض حین کار داخلی تنظیم خودکار دامنه | 100-240VAC, 50-60 Hz PSU |
| مصرف برق | 168.0W/573.81 BTU/h (بیبار) | 478.01W/1117.43 BTU/h (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, CCC, | KC*, BSMI, RCM, NOM, Anatel* |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
XGS 6500 — آرشیو ۲۰۲۱
آرشیو بروشور ارسالی ۲۰۲۱؛ صفحهٔ ۲۴ فایل PDF منبع.
اطلاعات این بخش تاریخی است و مبنای تأیید موجودی، پشتیبانی یا لایسنس امروز نیست.


تصاویر اصلی همان خانواده از بروشور سازنده استخراج شدهاند و ممکن است نمای مشترک چند مدل یا نمونهٔ دارای ماژول اختیاری باشند. پسوند w نشاندهندهٔ مدل بیسیم است.
| مشخصه | XGS 6500 |
|---|---|
| توان عملیاتی فایروال | 115,000 Mbps |
| توان فایروال با الگوی ترافیک IMIX | 60,000 Mbps |
| تأخیر فایروال؛ بسته UDP با اندازه ۶۴ بایت | 5 µs |
| توان عملیاتی جلوگیری از نفوذ IPS | 48,000 Mbps |
| توان عملیاتی حفاظت در برابر تهدید | 17,050 Mbps |
| اتصالهای همزمان | 39,900,000 |
| اتصال جدید در ثانیه | 496,000 |
| توان عملیاتی VPN از نوع IPsec | 26,000 Mbps |
| توان عملیاتی بازرسی SSL/TLS با Xstream | 16,000 Mbps |
| اتصالهای همزمان SSL/TLS با Xstream | 768,000 |
| مشخصه | مقدار |
|---|---|
| حافظه ذخیرهسازی؛ قرنطینه و گزارش محلی | 2 x حداقل 480 GB SATA-III SSD | RAID سختافزاری در پردازنده |
| درگاههای ثابت اترنت | 8 x GbE مسی | 12 x SFP+ 10 GbE فیبر نوری* |
| تعداد جفت درگاه بایپس | 2 |
| درگاههای مدیریت | 1 x RJ45 MGMT | 1 x COM RJ45 | 1 x Micro-USB (کابل همراه دستگاه) |
| سایر درگاههای ورودی و خروجی | 2 x USB 3.0 (جلو) |
| تعداد شکافهای Flexi Port | 2 + 2 برای با تراکم بالا ماژول |
| ماژولهای اختیاری Flexi Port | 8 درگاه GbE مسی | 8 درگاه GbE SFP فیبر نوری | 4 درگاه 10 GbE SFP+ فیبر نوری | 4 درگاه GbE مسی بایپس (2 جفت) | 2 درگاه 40 GbE QSFP+ فیبر نوری | 8 درگاه 10 GbE SFP+ فیبر نوری | با تراکم بالا ماژول (NIC): 12 درگاه | GE مسی + 4 درگاه 2.5 GE مسی |
| حداکثر تعداد کل درگاهها با ماژولهای توسعه | 68 |
| ارتباط افزوده اختیاری | SFP DSL ماژول (VDSL2) | SFP/SFP+ ترنسیورها |
| نمایشگر | نمایشگر چندمنظوره LCD ماژول |
| مشخصه | مقدار |
|---|---|
| روش نصب | ریل کشویی 2U در بسته |
| ابعاد؛ عرض × ارتفاع × عمق | 438 x 88 x 660 mm |
| وزن | 17.8 kg/39.24 lbs (بدون بستهبندی) | 27 kg/59.53 lbs (با بستهبندی) |
| مشخصه | مقدار |
|---|---|
| منبع تغذیه | 2 x قابل تعویض حین کار داخلی تنظیم خودکار دامنه | 100-240VAC, 50-60 Hz PSU |
| مصرف برق | 188.00 W/642.13 BTU/h (بیبار) | 497.09 W/1697.8 BTU/h (حداکثر) |
| دمای کار و نگهداری | 0°C to 40°C (حین کار) | -20°C to +70°C (نگهداری) |
| رطوبت | 10% to 90%, بدون میعان |
| مشخصه | مقدار |
|---|---|
| گواهیها | CB, CE, UL, FCC, ISED, VCCI, CCC, | KC*, BSMI, RCM, NOM, Anatel* |
اعداد عملکرد در شرایط آزمایشگاهی سازنده اندازهگیری شدهاند؛ نتیجهٔ عملی به تنظیمات، نوع ترافیک و نسخهٔ نرمافزار بستگی دارد. ترنسیورهای SFP/SFP+ جداگانه فروخته میشوند. در مدلهای رومیزی نسل دوم، علامت * در گواهیها فقط به مدل بدون w مربوط است.
چرا این محصول
جلوگیری از نفوذ
تشخیص و جلوگیری از نفوذ (IPS)
Sophos با فناوریهای پیشرفته خود، حملات سایبری را پیش از وقوع شناسایی کرده و از نفوذ آنها به سیستم جلوگیری میکند. این راهکار امنیتی، تهدیدات را در زمان واقعی مسدود کرده و از دادهها و زیرساختهای حیاتی محافظت میکند. با همکاری کهن سیستم فردا، شما میتوانید به امنیتی کامل و پایدار در برابر تهدیدات آنلاین دست یابید.

بهرهگیری از هوش مصنوعی
هوش مصنوعی برای امنیت سایبری پیشرفته
Sophos با استفاده از هوش مصنوعی (AI)، قادر است تهدیدات ناشناخته و پیچیده را در لحظه شناسایی کند. این سیستم پیشرفته بهطور خودکار رفتارهای مشکوک را تجزیه و تحلیل کرده و قبل از وقوع حملات، اقدام به جلوگیری از نفوذ میکند. با بهرهگیری از الگوریتمهای یادگیری ماشین، Sophos تهدیدات جدید را سریعتر و دقیقتر شناسایی میکند. این رویکرد هوشمند، امنیت شبکه شما را در برابر تهدیدات در حال تکامل بهطور کامل تقویت میکند.

پشتیبانی از VPN
پشتیبانی از VPN و امنیت اپلیکیشنها
راهکارهای Sophos امکان برقراری ارتباطات کاملاً امن را برای کسبوکارهایی که به دسترسی از راه دور نیاز دارند فراهم میکند. با استفاده از VPN قدرتمند، اتصال کاربران به شبکه داخلی با بالاترین سطح رمزنگاری انجام میشود. علاوه بر این، امنیت اپلیکیشنها تضمین میکند که هیچ تهدیدی نتواند از مسیر نرمافزارهای سازمانی وارد سیستم شود. این ترکیب، دسترسی از راه دور را هم سادهتر و هم امنتر از همیشه میسازد.

فیلترینگ محتوا
فیلترینگ محتوا و مدیریت پهنای باند
با فیلترینگ هوشمند محتوا و مدیریت بهینه پهنای باند، میتوانید ترافیک شبکه را بهطور دقیق کنترل کرده و از بهترین عملکرد سیستمهای خود مطمئن باشید. این ابزارها به شما امکان میدهند تا پهنای باند را بهطور مؤثر تخصیص داده و از بار اضافی روی شبکه جلوگیری کنید. همچنین، فیلترینگ محتوا، دسترسی به محتوای ناخواسته یا خطرناک را مسدود میکند. این راهکار جامع به بهبود سرعت و امنیت شبکه شما کمک میکند.

امکانات

-

امنیت سرور (Web Server Protection)
محافظت جامع از سرورها در برابر تهدیدات سایبری و حملات آنلاین، با استفاده از فناوریهای پیشرفته امنیتی
-

امنیت ایمیل (Email Protection)
حفاظت از مکاتبات ایمیلی شما در برابر تهدیدات مختلف مانند اسپم، بدافزارها و حملات فیشینگ، با استفاده از فناوریهای پیشرفته فیلترینگ و شناسایی تهدیدات
-

حفاظت در برابر تهدیدات (Zero-day Protection)
ارائهی بالاترین سطح حفاظت برای مقابله با تهدیدات ناشناخته و حملات روز صفر، با تکیه بر تحلیلهای پیشرفته و شناسایی رفتاری، پیش از آنکه آسیبی به سیستم وارد شود
-

امنیت پایه (Base Protection)
راهکاری سبک و قابلاعتماد برای فراهمکردن سطح اولیهی امنیت سایبری در کسبوکارهای کوچک، با پوشش نیازهای اساسی و محافظت در برابر تهدیدات رایج
-

امنیت شبکه (Network Protection)
رائهی پوشش امنیتی جامع برای تمامی ترافیک ورودی و خروجی شبکه، با نظارت هوشمند، فیلترینگ دقیق و جلوگیری از هرگونه نفوذ یا تهدید احتمالی
-

امنیت وب (Web Protection)
راهکاری ایدهآل برای کسبوکارهایی با حجم بالای ترافیک وب، فراهمکنندهی نظارت دقیق، فیلترینگ پیشرفته و محافظت مستمر در برابر تهدیدات آنلاین
مدیریت، بهرهوری و نسخههای نرمافزاری؛ انتخابی هوشمند با Sophos
-
رابط کاربری بهینه
استفاده از Sophos رو حتی برای تازهکارها هم آسان میکنه

-
پشتیبانی از High Availability
همیشه بهروز و پایدار؛ هیچ وقفهای در خدمات

-
بهبودهای عملکردی
ویژگیهایی مثل Xstream Protection و Xstream SD-WAN برای کسبوکاری با عملکرد بالا

-
نسخههای بهروز
برای نمونه، نسخهی 22 سیستمعامل فایروال Sophos (دسامبر ۲۰۲۵) با ابزار Health Check، کرنل سختسازیشده و موتور ضدبدافزار جدید عرضه شده است؛ پشتیبانی از Let’s Encrypt هم از نسخهی 21 در دسترس بوده و در بهروزرسانیهای v22 گسترش یافته است.

سوالات متداول درباره Firewall sophos
پرسشهای متداول
Sophos چه ویژگیهای منحصربهفردی برای امنیت شبکه ارائه میدهد؟
Sophos با بهرهگیری از فناوریهای پیشرفتهای همچون شناسایی تهدیدات در زمان واقعی، جلوگیری از نفوذ، و مدیریت یکپارچه امنیت، راهکاری جامع برای حفاظت از شبکههای سازمانی فراهم میکند. این سیستم با ترکیب هوش مصنوعی و تحلیل دقیق رفتارهای مخرب، توانایی شناسایی و مسدودسازی تهدیدات سایبری را به سطحی بالا ارتقاء میدهد و به کسبوکارها اطمینان میبخشد که دادههای حساس آنها در برابر حملات سایبری محافظت میشود.
مدت اعتبار لایسنس Sophos چقدر است و در صورت انقضا چه اقداماتی باید انجام شود؟
لایسنسهای Sophos معمولاً به صورت سالانه ارائه میشوند. پس از انقضای دوره اعتبار، تمدید لایسنس از اهمیت ویژهای برخوردار است تا سیستم شما همچنان از بهروزترین امکانات و بهروزرسانیهای امنیتی بهرهمند شود. تیم پشتیبانی کهن سیستم فردا شما را در تمام مراحل تمدید همراهی کرده و راهنماییهای لازم را ارائه میدهد تا از هر گونه وقفه در خدمات امنیتی جلوگیری شود.
آیا امکان تست یا استفاده از نسخه آزمایشی Sophos برای ارزیابی عملکرد وجود دارد؟
بله، برخی از محصولات Sophos به صورت نسخه آزمایشی (Trial) در دسترس هستند. این امکان به شما اجازه میدهد تا پیش از خرید، عملکرد و قابلیتهای ارائهشده را در محیط واقعی سازمان خود ارزیابی کنید. جهت دریافت اطلاعات بیشتر درباره نسخههای آزمایشی، میتوانید با تیم فروش کهن سیستم فردا تماس بگیرید تا راهنماییهای لازم در اختیار شما قرار گیرد.
پشتیبانی فنی و بهروزرسانیهای نرمافزاری Sophos چگونه مدیریت میشود؟
پس از خرید لایسنس Sophos از کهن سیستم فردا، شما از پشتیبانی فنی ۲۴ ساعته بهرهمند خواهید شد. تیم فنی ما همواره آماده پاسخگویی به سوالات و رفع مشکلات احتمالی شماست. همچنین، بهروزرسانیهای دورهای نرمافزار به صورت خودکار یا از طریق راهنماییهای ما ارائه میشود تا سیستم شما همیشه با آخرین فناوریهای امنیتی همگام باشد.
آیا در Sophos امکان گزارشگیری دقیق از فعالیت کاربران و ترافیک شبکه وجود دارد؟
بله، یکی از نقاط قوت Sophos موتور گزارشگیری داخلی و قدرتمند آن است. برخلاف بسیاری از رقبا، شما بدون نیاز به خرید لایسنس جداگانه یا راهاندازی سرور اضافی، به صدها گزارش آماده دسترسی دارید. این گزارشها جزئیات کاملی از وبسایتهای بازدید شده، اپلیکیشنهای مصرفکننده پهنای باند و تلاشهای نفوذ را به شما نمایش میدهند تا بتوانید مدیریت بهتری روی شبکه داشته باشید.
مقالات مرتبط
-
ویژگی Sophos Firewall SFOS v21 و تازههای v22
در عصر حاضر، امنیت شبکه یکی از مهمترین اولویتهای کسبوکارها و سازمانهای مدرن محسوب میشود. تهدیدات سایبری و حملات مخرب روز به روز…
-
فایروال Fortigate چیست؟ بررسی تخصصی فایروال فورتیگیت و مزایای آن برای امنیت شبکه
فایروال Fortigate محصول شرکت Fortinet، یک فایروال نسل جدید (NGFW) است که با ارائه امنیت چندلایه، VPN پرسرعت، فیلترینگ محتوا و کنترل…
-
تست نفوذ شبکه: رویکردی تخصصی برای ارزیابی و تقویت امنیت زیرساختهای سازمانی
تست نفوذ شبکه یک حملهی کنترلشده است که ضعفهای امنیتی واقعی را پیش از مهاجمان شناسایی میکند و با روشهای استاندارد و ابزارهای تخصصی، به…


خدمات مرتبط
-
Fortigate
برای تأمین امنیت شبکه خود، خرید لایسنسهای Fortigate از شرکت معتبر کهن سیستم فردا بهترین انتخاب است. ما به شما این…
-
امنیت شبکه
برای انتخاب و استقرار راهکار امنیت شبکه، ابتدا داراییها، مسیرهای دسترسی و نیازهای عملیاتی سازمان بررسی میشوند.…
-
تست نفوذ شبکه
در دنیای دیجیتال امروز که تهدیدات سایبری هر لحظه پیچیدهتر میشوند، امنیت شبکه سازمان شما یک اولویت مطلق است. کهن…
-
EDR
در عصر حملات سایبری پیچیده، نقاط پایانی مانند رایانهها و سرورها، به یکی از اهداف اصلی مهاجمان تبدیل شدهاند. آیا…


تکمیلی
بخشهای زیر مکمل متن اصلی صفحهاند و بر پایهٔ منابع رسمی فهرستشده در انتهای همین بخش نوشته شدهاند.
فایروال سوفوس (Sophos Firewall) چیست؟
Sophos Firewall فایروال نسل جدید (NGFW) شرکت Sophos است که روی سیستمعامل SFOS اجرا میشود و قوانین فایروال، جلوگیری از نفوذ (IPS)، فیلترینگ وب، VPN و کنترل برنامهها را در یک دستگاه یکپارچه میکند. این محصول در سه شکل عرضه میشود: دستگاه سختافزاری سری XGS، ماشین مجازی و نمونهٔ ابری؛ هر سه با یک لایسنس پایه و بستههای اشتراکی جداگانه کار میکنند.
در جستوجوی فارسی، «سوفوس» هم دربارهٔ فایروال بهکار میرود و هم دربارهٔ محصولات Endpoint همین شرکت. این صفحه فقط دربارهٔ فایروال است؛ برای حفاظت Endpoint و EDR صفحهٔ EDR را ببینید.
آخرین بازبینی این بخشها: ۲۹ مهر ۱۴۰۵ (۲۱ اکتبر ۲۰۲۶). منبع نسخهها و تاریخها، صفحههای رسمی Sophos است که در بخش «منابع» فهرست شدهاند.
آخرین نسخه و تغییرات Sophos Firewall
تا تاریخ بررسی منابع (۲۱ اکتبر ۲۰۲۶)، جدیدترین خانوادهٔ سیستمعامل Sophos Firewall نسخهٔ v22 است که در دسامبر ۲۰۲۵ عرضه شد و تا ۲۴ اکتبر ۲۰۲۶ سه بهروزرسانی نگهداری (MR) گرفته است (آخرین: 22.0 MR3، Build 576، ۱۶ اکتبر ۲۰۲۶). نام محصول همچنان «Sophos Firewall» و نام سیستمعامل SFOS است؛ پسوند XG به سختافزارهای قدیمی و XGS به سختافزارهای فعلی اشاره دارد.
| نسخه | زمان | تغییرات مهم |
|---|---|---|
| v22 (عرضهٔ عمومی) | دسامبر ۲۰۲۵ | ابزار Health Check برای سنجش تنظیمات با معیارهای CIS، کرنل سختسازیشده، موتور ضدبدافزار جدید و HA خودترمیم |
| v22 MR1 | آوریل ۲۰۲۶ | حذف IPsec قدیمیِ دسترسی از راه دور، Sophos Connect 2.0 برای macOS با پشتیبانی SSL VPN، نسخهٔ دوم Config Studio |
| v22 MR2 | ژوئیه ۲۰۲۶ | تشخیص تبادل کلید پساکوانتومی ML-KEM در IPS، شناسایی دقیقتر برنامههای هوش مصنوعی مولد، پشتیبانی از ریشههای جدید Let’s Encrypt و بیش از ۵۰ رفع اشکال |
| v22 MR3 | اکتبر ۲۰۲۶ (Build 576) | آخرین MR فهرستشده در یادداشتهای رسمی v22؛ فهرست کامل اصلاحات را از یادداشت انتشار Sophos بخوانید |
پیش از ارتقا: اگر فایروال شما هنوز از IPsec قدیمیِ دسترسی از راه دور استفاده میکند، ارتقا به MR1 و بالاتر برای آن ممکن نیست و باید ابتدا کاربران به Sophos Connect یا IPsec جدید منتقل شوند. Sophos همچنین توصیه میکند پیش از MR2 تنظیم «Restrict client traffic during identity probe» در STAS را بازبینی کنید، چون مقدار پیشفرض آن تغییر کرده است. پایان پشتیبانی از احراز هویت Novell eDirectory هم برای SFOS 23.0 اعلام شده است؛ در صورت استفاده از آن، مهاجرت روش احراز هویت را از حالا برنامهریزی کنید. ارتقا به v22 برای مشتریان دارای پشتیبانی Enhanced یا Enhanced Plus بدون هزینهٔ لایسنس جداگانه اعلام شده است.
پایان عمر UTM: طبق صفحهٔ اختصاصی Sophos، سری UTM (SG) در ۳۰ ژوئن ۲۰۲۶ به پایان عمر رسید؛ از ۱ ژوئیه ۲۰۲۶ همهٔ SKUهای UTM غیرفعال شدهاند و Sophos اعلام کرده که حتی با لایسنس معتبر، پشتیبانی بعد از ۳۱ دسامبر ۲۰۲۶ ارائه نمیشود. تاریخ ۳۰ ژوئیه که در برخی صفحهها دیده میشود با این صفحه نمیخواند و مرجع باید خود Sophos باشد. مقصد مهاجرت، Sophos Firewall است که سیستمعاملی جدید است و بخشی از پیکربندی UTM به آن منتقل میشود. سختافزارهای قدیمی سری XG هم سازگار با v22 نیستند؛ تاریخ بازنشستگی هر مدل را در تقویم رسمی Sophos بخوانید. شاخهٔ 21.5 هم در یادداشتهای رسمی در وضعیت پایان عمر علامت خورده است؛ فایروالهای 21.x را مستقیم به یک MR از نسخهٔ 22 ارتقا دهید.
نام کنسول مدیریت ابری در حال گذار از Sophos Central به Sophos Fusion است و در مستندات ممکن است هر دو نام دیده شود.
مدلها و نسخههای Sophos Firewall
Sophos Firewall در سه شکل عرضه میشود: دستگاه سختافزاری سری XGS، ماشین مجازی و نمونهٔ ابری. جدول زیر خانوادهٔ سختافزاری را بر اساس صفحههای رسمی Sophos خلاصه میکند؛ عمداً عدد کارایی نیاوردهایم، چون این اعداد در شرایط آزمایشگاهی و برای ماژولهای مختلف متفاوتاند و باید از دیتاشیت همان مدل خوانده شوند.
| سری | شکل دستگاه | پورتها (طبق صفحهٔ رسمی) | رده |
|---|---|---|---|
| XGS 88، 108، 118، 128، 138 | رومیزی (نسل دوم) | از ۴ پورت 2.5GbE در مدل 88 تا ۹ پورت 2.5GbE و یک SFP در 118 و 128؛ مدل 138 پورتهای SFP+ و PoE دارد؛ بعضی مدلها شکاف توسعه و 5G اختیاری | شعبه و دفتر کوچک |
| XGS 87، 107، 116، 126، 136 | رومیزی (نسل اول) | طبق اعلامیهٔ Sophos از ۳۰ سپتامبر ۲۰۲۵ وارد فاز پس از پایان فروش شدهاند؛ پایان عمر ۳۰ سپتامبر ۲۰۳۰ | دفتر کوچک |
| XGS 2100، 2300 | رک ۱U | ۸ پورت GbE و ۲ SFP و یک شکاف FleXi | شبکهٔ متوسط و شعب پراکنده |
| XGS 3100، 3300 | رک ۱U | ۸ پورت GbE و ۲ SFP و ۲ SFP+ و یک شکاف FleXi | شبکهٔ متوسط |
| XGS 4300، 4500 | رک ۱U | ۴ پورت GbE و ۴ پورت 2.5GbE و ۴ SFP+ و دو شکاف FleXi | شبکهٔ متوسط تا بزرگ |
| XGS 5500، 6500 | رک ۲U | ۸ پورت GbE بهعلاوهٔ ۸ یا ۱۲ پورت SFP+ و منبع تغذیهٔ دوگانه | لبهٔ سازمان و کمپوس |
| XGS 7500، 8500 | رک ۲U | پورتهای SFP+ و دو QSFP28 و ذخیرهساز NVMe | لبهٔ سازمان و دیتاسنتر |
| نسخهٔ مجازی و ابری | نرمافزار | هایپروایزرهای رایج مانند VMware، Hyper-V و KVM و نمونههای Azure و AWS؛ فهرست دقیق در مستندات | سازمان مجازیشده و ابری |
برای دفاتر راهدور، دستگاههای SD-RED نیز در همین خانواده عرضه میشوند. برای برآورد اولیه سه عدد را از شبکهٔ خود بردارید: تعداد کاربران همزمان، پهنای باند اینترنت و تعداد سرویسهایی که از بیرون در دسترساند. سپس عدد مربوط به همان ماژولهایی را بخوانید که قصد فعالکردنشان را دارید؛ ظرفیت با روشنشدن IPS و بازرسی SSL کمتر از عدد فایروال ساده است و رشد دستکم سهساله را هم باید در انتخاب لحاظ کرد.
مقایسه Sophos با گزینههای جایگزین
مقایسهٔ فایروالها با نام برند به نتیجه نمیرسد؛ باید دو دستگاه را با همان ماژولهای امنیتی، همان حجم ترافیک و همان نیاز مدیریتی سنجید. جدول زیر فقط تفاوتهای ساختاری را بر پایهٔ صفحههای رسمی هر شرکت خلاصه میکند و داوری دربارهٔ برتری ندارد.
| محصول | تأکید معرفیشدهٔ شرکت | لایسنس و مدیریت |
|---|---|---|
| Sophos Firewall | هماهنگی با Endpoint از طریق Security Heartbeat، گزارشگیری داخلی | لایسنس پایه بهعلاوهٔ بستههای Standard و Xstream؛ مدیریت محلی یا ابری |
| Fortinet FortiGate | پردازندههای اختصاصی و طیف وسیع مدلها | بستههای ATP و UTP و ENT و قرارداد FortiCare؛ مدیریت با FortiManager |
| Palo Alto Networks | سری PA و نسخهٔ VM و CN، اشتراکهای ابری مانند WildFire | اشتراکهای جداگانه؛ مدیریت متمرکز با Panorama |
| Check Point | خانوادهٔ Quantum و خوشهبندی Maestro | پورتال یکپارچهٔ Infinity |
| pfSense Plus و OPNsense | سامانههای مبتنی بر BSD؛ OPNsense متنباز با Suricata | پشتیبانی تجاری اختیاری؛ قابلیتهای تهدید باید جداگانه ارزیابی شود |
در کنار این مقایسه، سه پرسش را روشن کنید: کانال رسمی تأمین و تمدید لایسنس هر برند برای شما چیست، پشتیبانی فنی به زبان و ساعت کار شما در دسترس است یا نه، و تیم شبکهٔ شما با کدام رابط راحتتر کار میکند. هزینهٔ آموزش و مهاجرت قوانین اغلب بیش از تفاوت قیمت دستگاهها وزن دارد.
انواع لایسنس و نحوهٔ خرید
ساختار لایسنس Sophos Firewall چهار لایه دارد و پیش از خرید باید هر لایه را جداگانه بپرسید:
- لایسنس پایه (Base License): روی هر فایروال لازم است. با سختافزار همراه است، ولی برای نسخهٔ مجازی و ابری جداگانه تهیه میشود؛ فایروال، VPN، HA و RED را پوشش میدهد.
- بستهٔ Standard Protection: Network Protection و Web Protection بهعلاوهٔ پشتیبانی Enhanced.
- بستهٔ Xstream Protection: علاوه بر مورد بالا، Zero-Day Protection، Central Orchestration و DNS Protection را شامل میشود.
- افزونهها: NDR Essentials و NDR Active Threat Intelligence و MDR جدا عرضه میشوند. Zero-Day Protection پیشتر Sandstorm Protection نام داشت.
- ماژولهای جداگانه: Network، Web، Zero-Day، Central Orchestration، Email Protection و Web Server Protection (WAF) را میتوان جدا خرید.
پشتیبانی دو سطح دارد: Enhanced و ارتقای Enhanced Plus. بدون اشتراک پشتیبانی فقط منابع خودیار در دسترس است. در پیکربندی فعال/غیرفعال (HA)، طبق صفحهٔ خرید Sophos برای پوشش RMA پیشرفتهٔ دستگاه دوم، دستگاه اصلی به Enhanced Plus نیاز دارد. برای نسخهٔ مجازی، طبق اعلام Sophos Community از مارس ۲۰۲۵ حافظهٔ RAM محدودکننده نیست و تعداد هستهها مبنا است؛ پیش از سفارش با راهنمای لایسنس روز تطبیق دهید.
نامهای قدیمی «Basic» و «FullGuard» به نسل UTM تعلق داشتند و جای آنها را ماژولها و بستههای بالا گرفتهاند. ترکیب دقیق هر بسته در زمان سفارش را فقط سند رسمی Sophos تعیین میکند. قیمت به مدل، ماژولها و مدت اشتراک بستگی دارد و در این صفحه عدد ثابتی منتشر نمیشود.
پیش از استعلام این اطلاعات را آماده کنید:
- تعداد کاربران و پهنای باند اینترنت فعلی و پیشبینی رشد
- ماژولهای موردنیاز (IPS، فیلترینگ وب، Zero-Day، حفاظت ایمیل یا سرور وب)
- نیاز به دسترسپذیری بالا (HA) و محل نصب: سختافزار، مجازی یا ابری
- فایروال فعلی، نسخهٔ آن و تاریخ پایان اشتراک
یادآوری در دسترسبودن: Sophos در صفحهٔ حقوقی صادرات خود اعلام کرده صادرات، صادرات مجدد، فروش یا عرضهٔ مستقیم و غیرمستقیم کالا، نرمافزار و خدمات خود به ایران بدون مجوز قبلی ممنوع است. فعالسازی، بهروزرسانی و پشتیبانی رسمی در عمل از طریق حسابهای فروشنده انجام میشود، پس این صفحه تضمینی برای دسترسی به لایسنس یا بهروزرسانی نمیدهد و آنچه کهن سیستم فردا ارائه میکند مشاوره، طراحی، پیکربندی و سختسازی بر پایهٔ مستندات سازنده است.
مراحل استقرار و پشتیبانی
استقرار یک فایروال با چند مرحلهٔ مشخص پیش میرود و اجرای دقیق آن به هر شبکه بستگی دارد:
- بررسی نیاز: تعداد کاربران، پهنای باند اینترنت، سرویسهای منتشرشده و نیاز به VPN
- انتخاب مدل و ماژولهای لایسنس
- طراحی ناحیهها (Zone)، آدرسدهی و قوانین دسترسی
- پیکربندی، آزمون با ترافیک واقعی و راهاندازی
- مستندسازی و تحویل به تیم شبکه
کهن سیستم فردا برای این محصول مشاورهٔ پیش از خرید، همراهی در خرید و تمدید لایسنس و پشتیبانی فنی ۲۴ ساعته ارائه میدهد. دامنهٔ اجرای فنی هر پروژه جداگانه تعریف میشود؛ هنگام استعلام دربارهٔ آن بپرسید.
پیش از انتقال از فایروال قدیمی، قوانین فعلی را فهرست و قوانین بدون ترافیک را بازبینی کنید. انتقال مستقیم صدها قانون بدون بازبینی، خطاهای قدیمی را به دستگاه جدید میبرد. اجرای موازی کوتاهمدت و برنامهٔ بازگشت به وضعیت قبلی، خطر قطعی هنگام تعویض را کم میکند.
پس از انقضای اشتراک، ماژولهای امنیتی دیگر بهروزرسانی دریافت نمیکنند؛ بنابراین تاریخ تمدید را از ابتدا در تقویم تیم فنی ثبت کنید.
فعالکردن همهٔ قابلیتها روی یک مدل کوچک ممکن است کارایی را پایین بیاورد. پس از راهاندازی چند هفته ترافیک و هشدارها را پایش کنید و پروفایلها را بر اساس رفتار واقعی شبکه تنظیم کنید.
معیارهای انتخاب مدل و بسته
بیشتر خطاهای خرید فایروال از خواندن اشتباه دیتاشیت میآید. این معیارها را بهترتیب بررسی کنید:
- کارایی واقعی: دیتاشیت چند عدد دارد (فایروال ساده، IPS، محافظت کامل از تهدید). عدد مرتبط با ماژولهایی را بخوانید که فعال خواهید کرد، نه بزرگترین عدد جدول.
- بازرسی ترافیک رمزشده: فعالکردن بازرسی SSL/TLS ظرفیت مصرفی را بهطور محسوس بالا میبرد.
- تعداد و نوع پورتها: مسیرهای اینترنت، شبکهٔ داخلی، DMZ و پیوندهای فیبر را از قبل بشمارید.
- دسترسپذیری بالا (HA): اگر قطعی قابلقبول نیست، دو دستگاه در طراحی بیاورید و شرایط لایسنس دستگاه دوم را در استعلام روشن کنید.
- گزارشگیری و مدیریت: Sophos گزارشهای آمادهٔ داخلی دارد؛ اگر چند شعبه دارید، مدیریت متمرکز چند دستگاه را هم در انتخاب لحاظ کنید.
- مهاجرت از UTM: اگر قوانین قدیمی دارید، زمان و هزینهٔ بازبینی آنها را در برآورد پروژه بگنجانید.
- رشد سه تا پنجساله: مدلی که امروز مرز ظرفیت است، با افزایش کاربر و ترافیک ظرف یک سال پاسخگوی نیاز نخواهد بود.
اگر بین دو برند مردد هستید، صفحهٔ لایسنس FortiGate را هم ببینید و برای ارزیابی کلان امنیت، خدمات امنیت شبکه را مرور کنید.
واژهنامهٔ خریدار فایروال Sophos
اصطلاحهایی که در پیشفاکتور، دیتاشیت و مستندات Sophos میبینید و گاهی دو معنا دارند:
| اصطلاح | معنی در عمل |
|---|---|
| SFOS | سیستمعامل Sophos Firewall؛ خانوادهٔ فعلی v22 است و هر نسخه چند بهروزرسانی نگهداری (MR) میگیرد. |
| XGS / XG / SG | XGS سختافزار فعلی، XG سختافزار نسل قبل و SG سختافزار نسل UTM است؛ تاریخ پایان فروش و پایان عمر هر نسل را فقط تقویم رسمی Sophos تعیین میکند. |
| Xstream | هم نام معماری پردازش ترافیک در این فایروال است و هم نام یک بستهٔ لایسنس (Xstream Protection)؛ در پیشفاکتور باید روشن شود کدام را میخواهند. |
| Base License | لایسنس پایهٔ هر فایروال؛ با سختافزار همراه است و برای نسخهٔ مجازی و ابری جداگانه تهیه میشود. |
| Standard / Xstream Protection | دو بستهٔ اشتراکی اصلی؛ Xstream علاوه بر Standard شامل Zero-Day Protection، Central Orchestration و DNS Protection است. |
| Zero-Day Protection | تحلیل فایلهای ناشناخته در محیط جداگانه؛ پیشتر Sandstorm Protection نام داشت. |
| NDR Essentials / MDR | افزونههای جداگانه برای تشخیص تهدید در ترافیک شبکه و سرویس مدیریتشدهٔ تشخیص و پاسخ؛ در بستهٔ Standard یا Xstream گنجانده نشدهاند. |
| Enhanced / Enhanced Plus | دو سطح پشتیبانی؛ بدون اشتراک پشتیبانی فقط منابع خودیار در دسترس است. |
| MR | Maintenance Release؛ بهروزرسانی نگهداری درون یک نسخهٔ اصلی، مثلاً 22.0 MR3. |
| Security Heartbeat | ارتباط وضعیت امنیتی میان Endpointهای Sophos و فایروال برای ایزولهکردن دستگاه آلوده. |
| Sophos Central | کنسول ابری مدیریت؛ طبق اعلام Sophos در حال تغییر نام به Sophos Fusion است. |
| HA | دسترسپذیری بالا با دو دستگاه؛ شرایط لایسنس دستگاه دوم باید در استعلام روشن شود. |
کاربردهای رایج Sophos Firewall
الگوهای رایج استقرار، بر پایهٔ ویژگیهایی که Sophos معرفی کرده است؛ انتخاب نهایی به ترافیک و سیاست امنیتی شما بستگی دارد:
- دفتر مرکزی با اینترنت پرترافیک: IPS، فیلترینگ وب و کنترل برنامه روی مرز شبکه، همراه با گزارشهای داخلی.
- شعب و دفاتر راهدور: دستگاه رومیزی XGS یا RED در شعبه و اتصال به مرکز با VPN سایتبهسایت.
- دورکاری: VPN دسترسی از راه دور برای کارکنان، با احراز هویت چندعاملی در صورت پیکربندی.
- انتشار سرویس داخلی: محافظت وبسرور و ایمیل با ماژولهای Web Server Protection و Email Protection در صورت خرید.
- مهاجرت از UTM: جایگزینی دستگاههای SG که پشتیبانی آنها پایان مییابد؛ بخش «آخرین نسخه و تغییرات» را ببینید.
- شبکهٔ دارای Endpointهای Sophos: بهره از Security Heartbeat برای واکنش خودکار به دستگاه آلوده.
چکلیست ثبت، فعالسازی و همگامسازی لایسنس
مراحل زیر خلاصهٔ مستندات رسمی Sophos است و جزئیات منوها در هر نسخه ممکن است اندکی فرق کند:
- لایسنس به شمارهٔ سریال دستگاه وابسته است؛ سریال و کلید فعالسازی را از سند «license schedule» که پس از خرید میرسد بردارید. اگر این سند نرسید، پیش از هر اقدامی از فروشنده بخواهید.
- ثبت (Claim) فایروال و وارد کردن کلید را میتوان از وبکنسول خود فایروال انجام داد؛ تغییرات بلافاصله با Sophos Central همگام میشود.
- ساعت و تاریخ دستگاه، DNS و دسترسی اینترنت را پیش از فعالسازی درست کنید؛ خطای گواهی و تاریخ نادرست از شایعترین علتهای شکست همگامسازی هستند.
- از مسیر Administration > Licensing روی Synchronize کلیک کنید و بررسی کنید اشتراکهای Network و Web و Zero-Day در فهرست ظاهر شدهاند.
- فایروال با اینترنت هر ۲۴ ساعت خودکار همگام میشود. اگر ۹۰ روز پیاپی همگامسازی انجام نشود (۱۸۰ روز برای لایسنس air-gap)، اشتراکهای امنیتی غیرفعال میشوند و فقط Base و Enhanced Support میمانند؛ هشدار از روز ۷۰ و برای air-gap از روز ۱۶۰ نمایش داده میشود.
- در HA لایسنس روی دستگاه اصلی ثبت میشود؛ پس از تعویض یا جدا شدن نقشها، محل لایسنس را بررسی و در صورت نیاز آن را منتقل کنید.
- تاریخ پایان هر اشتراک را در تقویم تیم فنی ثبت کنید و دستکم یک ماه پیش از آن استعلام تمدید بگیرید.
یادآوری: ثبت و فعالسازی عملاً از طریق حساب فروشنده انجام میشود (بخش «انواع لایسنس و نحوهٔ خرید» را ببینید)؛ پیش از خرید روشن کنید حساب، سریال و کلیدها به نام چه کسی ثبت میشود.
عیبیابی اولیهٔ لایسنس و همگامسازی
اگر Synchronize شکست خورد یا فقط لایسنس پایه دیده میشود، بر اساس راهنماهای پشتیبانی Sophos بهترتیب این موارد را بررسی کنید:
| نشانه | علت محتمل | بررسی |
|---|---|---|
| Synchronize شکست میخورد | دسترسی اینترنت یا DNS قطع است، یا ترافیک از خط اینترنت دوم خارج میشود | از خود فایروال، حل نام DNS و دسترسی به اینترنت را آزمایش کنید؛ اگر چند خط اینترنت دارید مسیر دیگر را هم بررسی کنید |
| خطای گواهی یا SSL | تاریخ و ساعت دستگاه نادرست یا تنظیم گواهی مرجع پیشفرض اشتباه است | تاریخ را با NTP تصحیح کنید و تنظیم گواهی مرجع را بازبینی کنید |
| فقط Base License دیده میشود | کلید فعالسازی اشتباه است یا اشتراک به همین سریال ثبت نشده | کلید را با سند license schedule و ثبت سریال در حساب Sophos مقایسه کنید |
| اشتراکهای امنیتی غیرفعال شدهاند | ۹۰ روز (یا ۱۸۰ روز air-gap) همگامسازی نشده است | اتصال را برقرار و Synchronize را اجرا کنید؛ برای air-gap لایسنس تازه را از Sophos Central بارگیری و بارگذاری کنید |
| لایسنس HA روی دستگاه دوم است | پس از جدا شدن اعضای HA لایسنس روی دستگاه فرعی باقی مانده است | گزارش لایسنس را بخوانید و لایسنس را از حساب Sophos به دستگاه درست منتقل کنید |
اگر با این بررسیها حل نشد، گزارش لایسنس دستگاه (licensing log) را همراه شمارهٔ سریال برای پشتیبانی بفرستید. کهن سیستم فردا در رفع خطاهای پیکربندی و همگامسازی مشاوره فنی میدهد؛ بازیابی لایسنس از حساب شرکت سازنده در اختیار فروشنده است.
هزینه فایروال Sophos از چه عواملی تشکیل میشود؟
این صفحه عدد قیمت منتشر نمیکند، چون هزینه با نرخ ارز، مدل و تأمینکننده تغییر میکند. عوامل تعیینکنندهٔ هزینه اینهاست:
- مدل دستگاه (رده و تعداد پورتها) یا تعداد هستهٔ نسخهٔ مجازی
- بستهٔ اشتراکی: Standard یا Xstream و ماژولهای جداگانه مثل Email Protection و Web Server Protection
- افزونهها: NDR Essentials، NDR Active Threat Intelligence و MDR
- سطح پشتیبانی: Enhanced یا Enhanced Plus
- مدت اشتراک (یک، دو یا سهساله) و تمدیدهای بعدی
- HA: دستگاه دوم و شرایط لایسنس و RMA آن
- خدمات اجرا: طراحی، انتقال قوانین از فایروال قبلی، پیکربندی و آموزش
برای مقایسهٔ پیشفاکتورها، همه را روی یک فهرست ماژول و یک مدت اشتراک یکسان بنویسید؛ در غیر این صورت عددها قابل مقایسه نیستند.
پیش از خرید این سؤالها را از فروشنده بپرسید
- لایسنس و کلید روی چه حساب و به نام چه کسی ثبت میشود و انتقال آن در آینده ممکن است؟
- تاریخ شروع اشتراک از زمان تحویل است یا از زمان فعالسازی؟
- دقیقاً کدام ماژولها در بسته هستند و کدام جداگانه خریداری میشوند؟
- سختافزار تحویلی نسل XGS فعلی است و تاریخ پایان فروش آن اعلام نشده است؟
- سیاست جایگزینی دستگاه خراب (RMA) و شرایط دستگاه دوم در HA چیست؟
- بهروزرسانی امنیتی و نسخهٔ جدید SFOS در عمل از چه مسیری دریافت میشود؟
- پشتیبانی فنی به فارسی، ساعات پاسخ و مسئول رفع خطا چه کسی است؟
- در صورت انقضای اشتراک چه چیزی غیرفعال میشود و تمدید با چه مهلتی ممکن است؟
صفحهها و مطالب مرتبط
- لایسنس و فایروال FortiGate برای مقایسهٔ ساختار لایسنس دو برند
- ویژگیهای Sophos Firewall SFOS v21 در مجلهٔ کهن سیستم فردا
- فایروال FortiGate چیست؟ برای آشنایی با رقیب اصلی
- تست نفوذ شبکه برای آزمون عملی قوانین فایروال
- خدمات امنیت شبکه برای طراحی کلان
- EDR و امنیت Endpoint برای تکمیل لایههای دفاعی
پرسشهای متداول دربارهٔ خرید و لایسنس فایروال Sophos
آخرین نسخهٔ Sophos Firewall کدام است؟
نسخهٔ v22 که در دسامبر ۲۰۲۵ عرضه شد و تا زمان بررسی ما (۲۴ اکتبر ۲۰۲۶) سه MR گرفته است. فایروالهایی که با سختافزار XGS خریداری شدهاند و پشتیبانی فعال دارند میتوانند به آن ارتقا یابند.
آیا Sophos UTM هنوز پشتیبانی میشود؟
خیر. UTM در ۳۰ ژوئن ۲۰۲۶ به پایان عمر رسید و Sophos پشتیبانی بعد از ۳۱ دسامبر ۲۰۲۶ را حتی برای لایسنس معتبر ارائه نمیکند. مسیر مهاجرت، Sophos Firewall است.
تفاوت XG و XGS چیست؟
XGS نام سختافزارهای فعلی است و XG سختافزارهای نسل قبل. نسخهٔ v22 روی سختافزار XG پشتیبانی نمیشود و تاریخ بازنشستگی هر مدل را باید از تقویم رسمی Sophos خواند.
قیمت فایروال سختافزاری سوفوس چقدر است؟
قیمت ثابتی وجود ندارد؛ هزینه به مدل دستگاه، ماژولهای اشتراکی و مدت اشتراک بستگی دارد. با اعلام تعداد کاربر و سرویسهای موردنیاز، استعلام دقیق تهیه میشود.
تفاوت فایروال سوفوس با فورتیگیت چیست؟
هر دو فایروال نسل جدید با IPS، VPN و فیلترینگ وب هستند. تفاوت در معماری مدیریت، ساختار لایسنس و ماژولهاست. مقایسهٔ درست بر پایهٔ ترافیک و نیاز خود شما انجام میشود، نه نام برند.
بستهٔ Standard با Xstream چه فرقی دارد؟
Standard شامل Network و Web Protection و پشتیبانی Enhanced است. Xstream علاوه بر آنها Zero-Day Protection، Central Orchestration و DNS Protection را دارد.
چگونه میتوان لایسنس فایروال سوفوس را تمدید کرد؟
پیش از پایان اشتراک، مدل دستگاه و ماژولهای فعال را به تیم فروش اعلام کنید. تمدید بهموقع مانع قطع بهروزرسانیهای امنیتی میشود و کهن سیستم فردا در مراحل تمدید همراه شماست.
آیا فایروال بهتنهایی برای امنیت کافی است؟
خیر. فایروال مرز شبکه را کنترل میکند، اما حفاظت Endpoint، پشتیبانگیری و آگاهی کاربران هم لازم است. برای ارزیابی عملی، تست نفوذ شبکه نقاط ضعف باقیمانده را نشان میدهد.
فایروال سوفوس چیست و برای چه سازمانی مناسب است؟
Sophos Firewall یک فایروال نسل جدید با IPS، VPN، فیلترینگ وب و کنترل برنامه است که از دفتر کوچک تا شبکهٔ سازمانی در قالب سختافزار XGS، ماشین مجازی یا ابر عرضه میشود. انتخاب مدل به کاربر همزمان، پهنای باند و ماژولهای فعال بستگی دارد.
Sophos Central و Sophos Fusion چه ارتباطی دارند؟
Sophos Central کنسول مدیریت ابری است و Sophos اعلام کرده در حال تغییر نام به Sophos Fusion است و این ارتقا است، نه حذف. در متن این صفحه هنوز نام Central آمده تا با مستندات فعلی بخواند.
اگر فایروال چند ماه به اینترنت وصل نباشد چه میشود؟
طبق مستندات Sophos، اگر ۹۰ روز پیاپی همگامسازی نشود (۱۸۰ روز برای air-gap) اشتراکهای امنیتی غیرفعال میشوند و فقط Base و Enhanced Support میمانند؛ ترافیک عبور میکند ولی حفاظت امنیتی کار نمیکند.
لایسنس را چگونه فعال و همگام کنیم؟
کلید را از سند license schedule بردارید، فایروال را در وبکنسول ثبت (Claim) و کلید را وارد کنید، سپس از Administration > Licensing روی Synchronize کلیک کنید. چکلیست کامل در همین صفحه آمده است.
آیا برای شعبهٔ کوچک باید حتماً XGS خرید؟
برای شعب کوچک سری رومیزی XGS و دستگاههای RED عرضه میشوند. نسخهٔ مجازی هم گزینه است اگر هایپروایزر دارید. معیار انتخاب تعداد کاربر، پهنای باند و ماژولهای روشن است، نه اندازهٔ شعبه.
تفاوت Sophos Firewall با آنتیویروس Sophos چیست؟
فایروال مرز شبکه را کنترل میکند و آنتیویروس یا EDR روی دستگاهها کار میکند. دو محصول مکملاند و با Security Heartbeat میتوانند وضعیت دستگاه آلوده را به فایروال خبر دهند.
منابع
آخرین بررسی منابع: ۲ آبان ۱۴۰۵
- Sophos: اطلاعیهٔ انتشار Sophos Firewall v22 و پایان عمر Sophos UTM (دسامبر ۲۰۲۵)
- Sophos: صفحهٔ محصول Sophos Firewall و سری XGS (مدلها، نسخهٔ مجازی و ابری)
- Sophos: مستندات رسمی Sophos Firewall (راهنمای مدیریت و لایسنس)
- Sophos: صفحهٔ پایان عمر UTM و اقدامات پیش از ۳۰ ژوئن ۲۰۲۶
- Sophos: یادداشت انتشار Sophos Firewall v22 MR2
- Sophos: یادداشت انتشار Sophos Firewall v22 MR1
- Sophos: راهنمای خرید و ساختار لایسنس فایروال
- Sophos: مقایسهٔ سریهای XGS
- Sophos: فایروالهای رومیزی XGS
- Sophos: فایروالهای ۱U XGS
- Sophos: فایروالهای ۲U XGS
- Sophos: چرخهٔ عمر محصولات (راهنما)
- Sophos: صفحهٔ حقوقی صادرات
- Sophos: یادداشتهای انتشار Sophos Firewall 22.0
- Sophos: راهنمای لایسنس Sophos Firewall
- Sophos: اعلامیهٔ پایان فروش XGS نسل اول
- Sophos Docs: License synchronization (Sophos Firewall)
- Sophos Docs: Licensing info (Sophos Firewall)
- Sophos Central Admin: Getting started with firewall licenses
- Sophos Community: Sophos Firewall License Sync Failed
نسخهها، مدلها و شرایط لایسنس را سازندهٔ محصول تغییر میدهد؛ پیش از خرید، مقادیر مهم را با کارشناسان کهن سیستم فردا و سند رسمی سازنده تطبیق دهید.